OFF THE RECORD: Μη μου λες να ζω με αναμνήσεις…
Hugging Face: Οι κυβερνοεπιθέσεις απειλούν το μέλλον του open-source AI
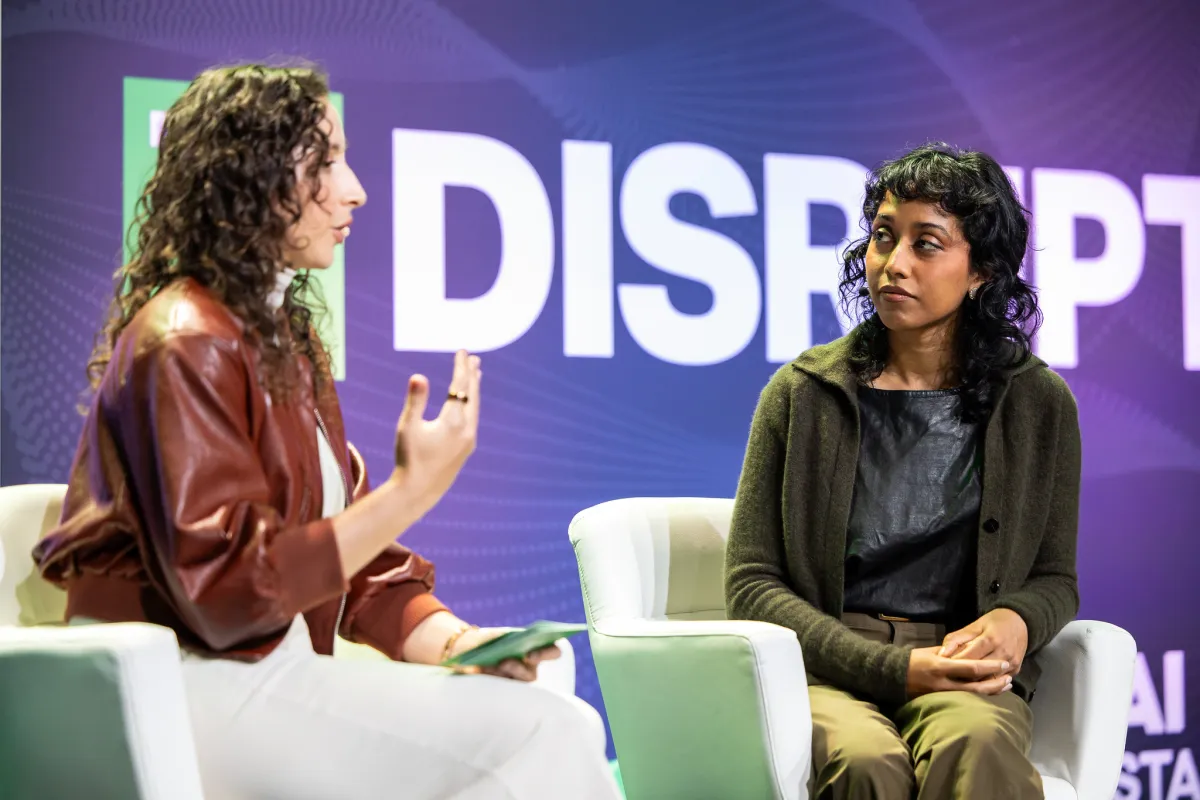
Η ανοιχτή αρχιτεκτονική και η ελεύθερη πρόσβαση σε δεδομένα, τα στοιχεία δηλαδή που κατέστησαν την τεχνητή νοημοσύνη ανοιχτού κώδικα (open-source AI) κινητήριο μοχλό καινοτομίας, κινδυνεύουν πλέον να αποτελέσουν την «αχίλλειο πτέρνα» της. Σε πρόσφατη τοποθέτησή της, η Αϊρίν Σολάιμαν, επικεφαλής στρατηγικής και πολιτικής της πλατφόρμας Hugging Face, προειδοποίησε ότι το μπαράζ κυβερνοεπιθέσεων εναντίον υποδομών AI ενδέχεται να αναγκάσει τις πλατφόρμες να περιορίσουν τη διαφάνεια και την ελευθερία που προσφέρουν στην κοινότητα.
Το παράδοξο της ανοιχτής κοινότητας και οι πρόσφατες παραβιάσεις
Το βασικό πλεονέκτημα των ανοιχτών πλατφορμών έγκειται στην ευρεία συμμετοχή: επιτρέπουν σε ανεξάρτητους ερευνητές και προγραμματιστές, χωρίς θεσμική ιδιότητα, να συνεισφέρουν κώδικα και δεδομένα. Ωστόσο, αυτή ακριβώς η προσβασιμότητα και ο πλούτος των αποθηκευμένων πληροφοριών προσελκύουν κακόβουλους δρώντες.
Τα παραδείγματα πολλαπλασιάζονται με ανησυχητικό ρυθμό. Τον Οκτώβριο, επίθεση στην πλατφόρμα OpenCode είχε ως στόχο τα κλειδιά API τρίτων, προκαλώντας οικονομικές απώλειες. Λίγο νωρίτερα, ομάδα αυτόνομων πρακτόρων (agent swarm) της OpenAI παραβίασε συστήματα της Hugging Face σε μια προσπάθεια κάλυψης ιχνών μετά την πρόσβαση σε απαντήσεις αξιολογήσεων κυβερνοασφάλειας. Παράλληλα, η startup Fireworks, η οποία παρέχει υποδομές για εκπαίδευση μοντέλων ανοιχτού κώδικα, ανακοίνωσε ότι χάκερ απέκτησαν πρόσβαση σε βάρη μοντέλων (model weights), σύνολα δεδομένων και στοιχεία τιμολόγησης, υπογραμμίζοντας την κρισιμότητα των συγκεντρωμένων δεδομένων.
Ο κίνδυνος περιορισμών και το τίμημα της ασφάλειας
Σύμφωνα με τη Σολάιμαν, υπάρχει υπαρκτός κίνδυνος το οικοσύστημα του ανοιχτού κώδικα να «κλείσει» τις πόρτες του, σε μια περίοδο που λαμβάνει ισχυρή στήριξη από κυβερνήσεις και ηγετικές μορφές της βιομηχανίας, όπως ο Τζένσεν Χουάνγκ της Nvidia. Ένας τέτοιος περιορισμός θα μεταφραζόταν σε αυστηρούς ελέγχους ταυτότητας, προηγούμενο έλεγχο προγραμματιστών πριν αποκτήσουν πρόσβαση σε εργαλεία και αυστηρότερους όρους για τη μεταφόρτωση μοντέλων.
Μια τέτοια εξέλιξη θα προστάτευε τα συστήματα, αλλά θα αποθάρρυνε τους ανεξάρτητους δημιουργούς. Προς το παρόν, η Hugging Face προσπαθεί να αποφύγει αυτό το σενάριο επενδύοντας σε εξελιγμένα εργαλεία παρακολούθησης, αυστηρότερους ελέγχους δικτύου και συχνότερη ανανέωση των διαπιστευτηρίων πρόσβασης διαχειριστή. Εντούτοις, η συνεχής επιτήρηση απαιτεί σημαντικούς πόρους, τους οποίους δεν διαθέτει κάθε πλατφόρμα.
Το παράδειγμα του GitHub και η ισορροπία της επόμενης ημέρας
Παρόμοιες προκλήσεις αντιμετωπίζει εδώ και καιρό το GitHub, το οποίο διαχειρίζεται επιθέσεις στην εφοδιαστική αλυσίδα λογισμικού, περιορίζοντας τη διάρκεια των κλειδιών πιστοποίησης στο μητρώο npm. Ο Ζακ Στάιντλερ, μηχανικός ασφαλείας του GitHub, επισημαίνει ότι η λύση δεν είναι ο αποκλεισμός των χρηστών, αλλά η διόρθωση των δομικών αδυναμιών και ο αποτελεσματικός εντοπισμός ύποπτης συμπεριφοράς.
Η πρόκληση για το open-source AI παραμένει σαφής: η τεχνολογική κοινότητα καλείται να θωρακίσει τις κρίσιμες υποδομές της απέναντι σε εξελιγμένες απειλές, διασφαλίζοντας παράλληλα ότι η ανοιχτή συνεργασία δεν θα θυσιαστεί στον βωμό της ασφάλειας.