OFF THE RECORD: Μη μου λες να ζω με αναμνήσεις…
Νέα απάτη phishing με το όνομα του e-ΕΦΚΑ: Πώς επιχειρούν να υποκλέψουν τραπεζικά στοιχεία
Σε πλήρη εξέλιξη βρίσκεται τα τελευταία εικοσιτετράωρα μια νέα, καλά οργανωμένη εκστρατεία ηλεκτρονικού «ψαρέματος» (phishing), με τους κυβερνοεγκληματίες να εκμεταλλεύονται για ακόμη μία φορά την αξιοπιστία και το κύρος του e-ΕΦΚΑ. Στόχος των επιτηδείων είναι η απόσπαση ευαίσθητων προσωπικών δεδομένων και, κυρίως, κωδικών ηλεκτρονικής τραπεζικής (e-banking) ανυποψίαστων πολιτών, αξιοποιώντας την ψυχολογική πίεση και παραπλανητικές ψηφιακές ειδοποιήσεις.
Η ανατομία της απάτης: Το πρόσχημα της «κάρτας υγείας» και η πίεση χρόνου
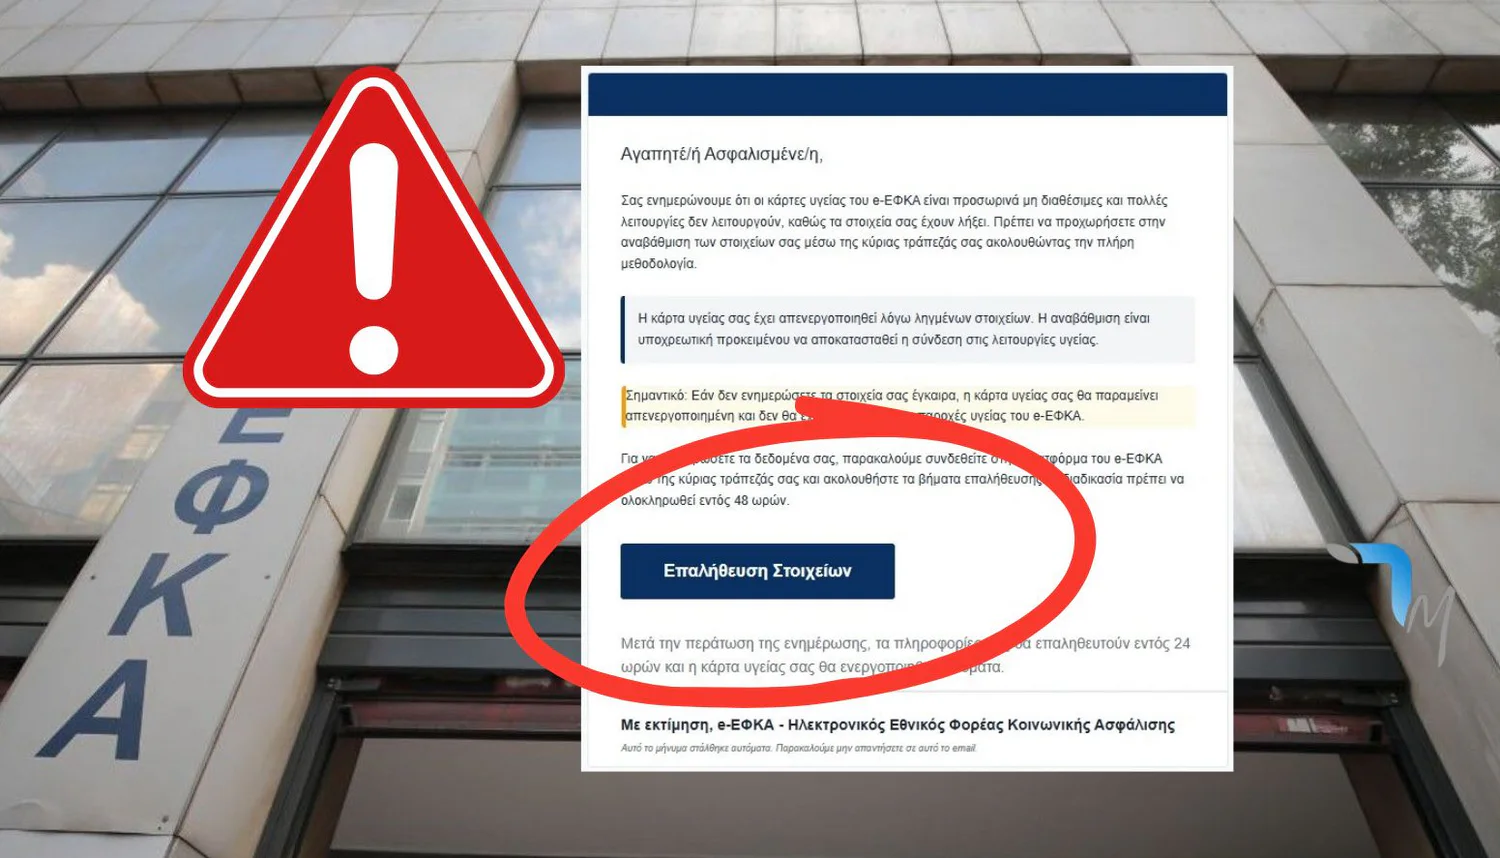
Η μεθοδολογία της επίθεσης βασίζεται στην αποστολή κακόβουλων μηνυμάτων ηλεκτρονικού ταχυδρομείου (email), τα οποία συχνά συνοδεύονται από γραφικά και στιγμιότυπα που προσομοιάζουν την οπτική ταυτότητα των κρατικών υπηρεσιών. Στα μηνύματα αυτά αναφέρεται ψευδώς ότι η «κάρτα υγείας» του παραλήπτη έχει απενεργοποιηθεί για δήθεν λόγους ασφαλείας και πως απαιτείται άμεση επικαιροποίηση των στοιχείων του.
Για να επαναφέρουν την υποτιθέμενη λειτουργία της κάρτας, οι πολίτες καλούνται να πατήσουν σε έναν ενσωματωμένο σύνδεσμο με την ένδειξη «Επαλήθευση στοιχείων». Εκεί οδηγούνται σε πλαστές ιστοσελίδες που μιμούνται περιβάλλοντα σύνδεσης τραπεζικών ιδρυμάτων. Με το πρόσχημα της ταυτοποίησης μέσω της «κύριας τράπεζάς» τους, οι δράστες επιχειρούν να υφαρπάξουν τα τραπεζικά διαπιστευτήρια. Για να επιτείνουν τη σύγχυση και να αποτρέψουν τη λογική αξιολόγηση της κατάστασης, οι απατεώνες θέτουν ένα ασφυκτικό περιθώριο 48 ωρών πριν την «οριστική ακύρωση» των δικαιωμάτων των πολιτών.
Μια προσεκτική ματιά στη διεύθυνση του αποστολέα αποκαλύπτει εύκολα την παγίδα, καθώς προέρχεται από άσχετους παρόχους του εξωτερικού και ουδεμία σχέση έχει με το επίσημο domain της ελληνικής δημόσιας διοίκησης. Υπενθυμίζεται κατηγορηματικά ότι ο e-ΕΦΚΑ δεν αποστέλλει ποτέ μηνύματα που ζητούν επικαιροποίηση μέσω τραπεζικών λογαριασμών ούτε ζητά κωδικούς πρόσβασης e-banking.
Οι επίσημοι δίαυλοι επικοινωνίας και η ασφαλής πρόσβαση
Η ενημέρωση των πολιτών σχετικά με τις υποχρεώσεις και τα ασφαλιστικά τους δικαιώματα πραγματοποιείται αποκλειστικά μέσα από θεσμοθετημένους και αυστηρά ελεγχόμενους διαύλους. Ο ασφαλέστερος τρόπος διαχείρισης των υποθέσεων του e-ΕΦΚΑ είναι η είσοδος στον επίσημο ιστότοπο του φορέα ή η χρήση της εξειδικευμένης εφαρμογής myEFKA για έξυπνα τηλέφωνα. Η πρόσβαση γίνεται αποκλειστικά με τη χρήση των προσωπικών κωδικών Taxisnet, σε συνδυασμό με ισχυρή ταυτοποίηση δύο παραγόντων μέσω του Εθνικού Μητρώου Επικοινωνίας (ΕΜΕπ).
Παράλληλα, εξαιρετικά αξιόπιστος μηχανισμός παρακολούθησης των επίσημων ειδοποιήσεων του κράτους αποτελεί η εφαρμογή Gov.gr Wallet. Μέσω της πλατφόρμας, οι χρήστες λαμβάνουν άμεση και πιστοποιημένη πληροφόρηση, χωρίς τον κίνδυνο έκθεσης σε κακόβουλες ιστοσελίδες και απατηλούς υπερσυνδέσμους.
Οδηγίες προστασίας για τους πολίτες
Για την αποτελεσματική θωράκιση απέναντι σε απόπειρες ηλεκτρονικής απάτης, οι ειδικοί κυβερνοασφάλειας συνιστούν την υιοθέτηση βασικών κανόνων ψηφιακής υγιεινής:
- Μην ακολουθείτε συνδέσμους: Σε μηνύματα που επικαλούνται επείγουσες ενέργειες, αποφύγετε το κλικ σε κουμπιά ή links. Ανοίξτε αυτόνομα το πρόγραμμα περιήγησης και πληκτρολογήστε μόνοι σας την επίσημη διεύθυνση της υπηρεσίας.
- Χρήση αποκλειστικού email: Καθιερώστε μία συγκεκριμένη διεύθυνση ηλεκτρονικού ταχυδρομείου για τις συναλλαγές σας με το gov.gr και τον e-ΕΦΚΑ, δηλωμένη στο ΕΜΕπ. Οποιοδήποτε μήνυμα καταφθάνει σε άλλη ηλεκτρονική διεύθυνση πρέπει αυτόματα να αντιμετωπίζεται ως κακόβουλο.
- Έλεγχος του αποστολέα: Ελέγχετε πάντα ολόκληρη τη διεύθυνση ηλεκτρονικού ταχυδρομείου του αποστολέα και όχι μόνο το εμφανιζόμενο όνομα.