OFF THE RECORD: Μη μου λες να ζω με αναμνήσεις…
Eiliko: Σοβαρά κενά ασφαλείας στο AI ρομπότ – Η Energize Lab επιστρατεύει εξωτερικούς ελεγκτές μετά τις αποκαλύψεις
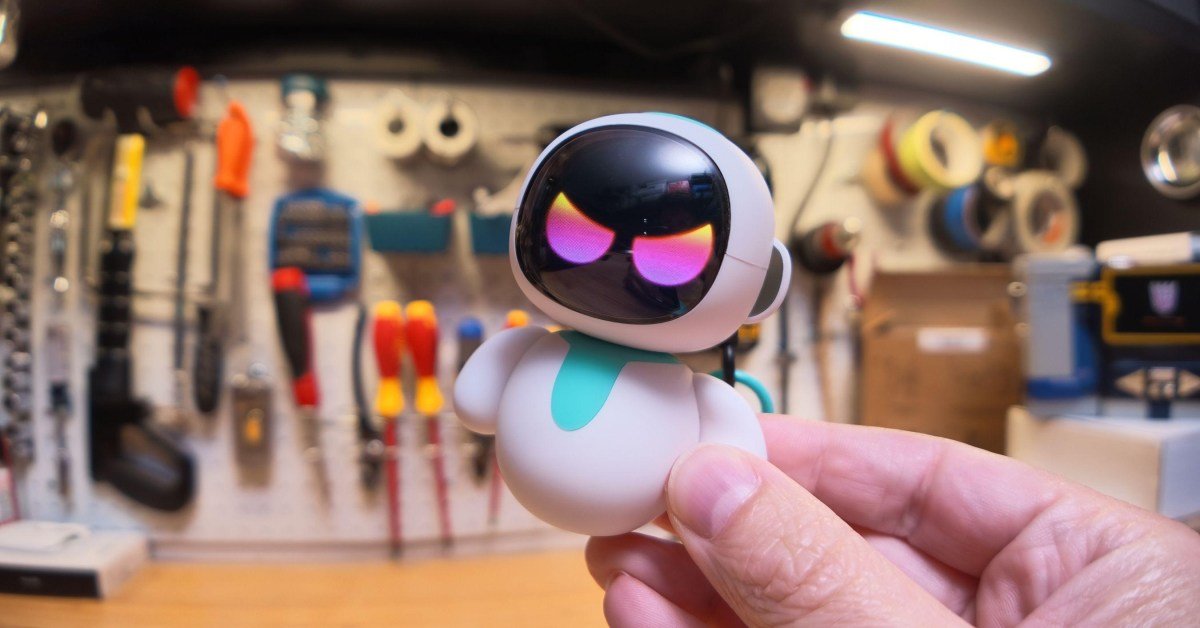
Το Eiliko, ένα χαριτωμένο ρομποτικό αξεσουάρ με δυνατότητες τεχνητής νοημοσύνης που σχεδιάστηκε για να λειτουργεί ως διαδραστικός ψηφιακός σύντροφος, εξελίσσεται σε σοβαρό πρόβλημα κυβερνοασφάλειας για τους κατόχους του. Ενώ η συσκευή υποσχόταν στους χρήστες πως «τα μυστικά σας είναι ασφαλή μαζί μου», δημοσιογραφική έρευνα απέδειξε ότι χάκερ είχαν τη δυνατότητα να διαβάζουν πλήρη αρχεία συνομιλιών, καθώς και να αποκτούν πρόσβαση σε ευαίσθητα προσωπικά δεδομένα.
Έπειτα από επίμονες προσπάθειες επικοινωνίας άνω του ενός μηνός από το ειδησεογραφικό μέσο The Verge και τον ερευνητή κυβερνοασφάλειας Σάμι Αζντουφάλ προς τη διοίκηση της εταιρείας και τον ιδρυτή της, Σο Γιουνγκ, η κατασκευάστρια Energize Lab έσπασε τελικά τη σιωπή της, παραδεχόμενη τις αδυναμίες στα συστήματά της.
Οι δεσμεύσεις της Energize Lab και η πρόσληψη εμπειρογνωμόνων
Σε επίσημη γραπτή τοποθέτησή της, η Energize Lab αναγνώρισε τις αστοχίες της και ζήτησε συγγνώμη για την καθυστερημένη αντίδραση. Η εταιρεία ανακοίνωσε ότι προσλαμβάνει ανεξάρτητη εταιρεία κυβερνοασφάλειας προκειμένου να διεξαγάγει ενδελεχή έλεγχο σε όλες τις υποδομές της, ενώ παράλληλα δημιούργησε ειδική διεύθυνση ηλεκτρονικού ταχυδρομείου για αναφορές ευπαθειών.
Παράλληλα, η εταιρεία υποστήριξε ότι διέκοψε κάθε εξωτερική πρόσβαση στα κεντρικά συστήματά της (backend) και ανανέωσε τα σχετικά διαπιστευτήρια ασφαλείας. Απενεργοποιήθηκε επίσης η λειτουργία που επέτρεπε την εξ αποστάσεως τροποποίηση των απαντήσεων του ρομπότ, ενώ αφαιρέθηκαν οι δυνατότητες «μακροπρόθεσμης μνήμης» και τα προσαρμοσμένα άβαταρ. Η Energize Lab δεσμεύθηκε επιπλέον να διαγράψει οριστικά τα αποθηκευμένα αρχεία συνομιλιών και τα προφίλ των καταναλωτών.

Παραμένουν τα κενά ασφαλείας παρά τις διαβεβαιώσεις
Παρά τους ισχυρισμούς της Energize Lab περί άμεσης αποκατάστασης, τα ευρήματα του τεχνικού ελέγχου προκαλούν έντονο σκεπτικισμό. Ο ερευνητής Σάμι Αζντουφάλ διαπίστωσε ότι, ακόμη και μετά τις δηλώσεις της εταιρείας, ηχογραφήσεις και φωτογραφίες πελατών παρέμεναν αποθηκευμένες σε μη προστατευμένες δημόσιες διευθύνσεις στο διαδίκτυο, εκτεθειμένες σε οποιονδήποτε διέθετε τον σύνδεσμο.
Επιπλέον, διαπιστώθηκε ότι η απομακρυσμένη πρόσβαση μέσω πρωτοκόλλου SSH παρέμενε εφικτή σε ορισμένα επίπεδα, επιτρέποντας θεωρητικά την παρακολούθηση δεδομένων και τη χειραγώγηση της συμπεριφοράς του Eiliko. Το γεγονός αυτό αντικρούει τον ισχυρισμό ότι η εξωτερική πρόσβαση είχε αποκλειστεί πλήρως, αφήνοντας ανοιχτά σοβαρά ερωτήματα για το κατά πόσο τα δεδομένα των καταναλωτών είναι πράγματι ασφαλή.
«Γνωρίζουμε ότι τα λόγια από μόνα τους δεν θα ανακτήσουν αυτή την εμπιστοσύνη», δήλωσε εκπρόσωπος της Energize Lab, υποσχόμενος ουσιαστικές ενέργειες στο άμεσο μέλλον. Εντούτοις, η υπόθεση του Eiliko λειτουργεί ως προειδοποίηση για τους κινδύνους που συνοδεύουν τα καταναλωτικά gadgets τεχνητής νοημοσύνης, όταν η ανάπτυξη έξυπνων λειτουργιών προηγείται των βασικών προδιαγραφών ψηφιακής προστασίας.