OFF THE RECORD: Μη μου λες να ζω με αναμνήσεις…
Gmail: Νέο κακόβουλο λογισμικό αχρηστεύει την αλλαγή κωδικού πρόσβασης
Μέχρι σήμερα, η αλλαγή του κωδικού πρόσβασης θεωρούνταν η απόλυτη πρώτη γραμμή άμυνας για κάθε χρήστη που υποψιαζόταν παραβίαση του ηλεκτρονικού του ταχυδρομείου. Σε συνδυασμό με τα ενσωματωμένα εργαλεία ελέγχου ασφαλείας, η διαδικασία αυτή επαρκούσε συνήθως για την ανάκτηση του ελέγχου. Ωστόσο, μια νέα, ιδιαίτερα εξελιγμένη κυβερνοαπειλή έρχεται να ανατρέψει τα καθιερωμένα δεδομένα στον τομέα της ψηφιακής ασφάλειας.
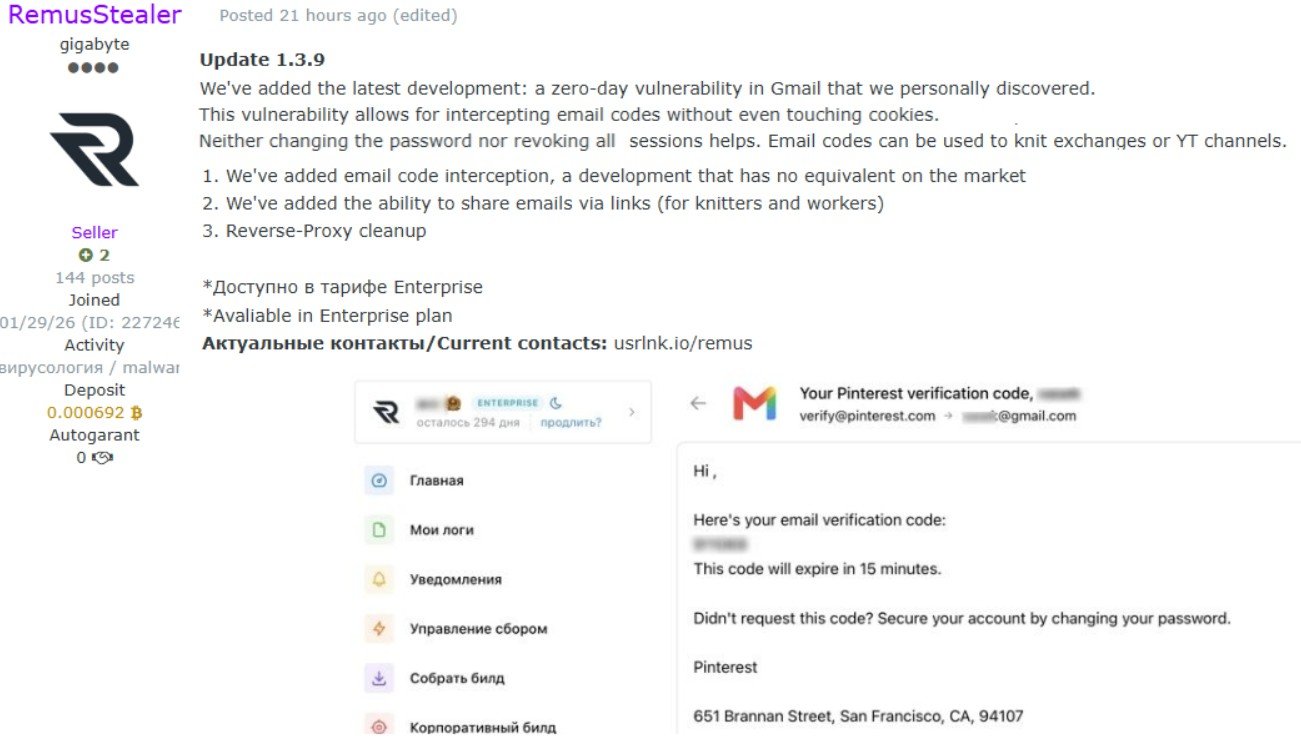
Ο λόγος για το κακόβουλο λογισμικό με την ονομασία Remus Stealer, το οποίο εντοπίστηκε να πωλείται σε φόρουμ του dark web έναντι 1.000 δολαρίων τον μήνα. Το εν λόγω εργαλείο επιτρέπει στους εισβολείς να διατηρούν πλήρη πρόσβαση σε λογαριασμούς Gmail, παρακάμπτοντας τόσο την αλλαγή κωδικού πρόσβασης όσο και την αποσύνδεση των ενεργών συσκευών.
Πώς δρα το Remus Stealer απευθείας στη μνήμη του συστήματος
Σε αντίθεση με τα συμβατικά κακόβουλα προγράμματα που στοχεύουν στην υποκλοπή των cookies του προγράμματος περιήγησης (browser), το Remus Stealer χτυπά απευθείας στον πυρήνα του συστήματος. Συγκεκριμένα, αλληλεπιδρά απευθείας με τη μνήμη του browser τη στιγμή που ο χρήστης είναι συνδεδεμένος στον λογαριασμό του. Εκτελείται αθόρυβα στο παρασκήνιο και στη συνέχεια εξαφανίζεται αυτόματα για να μην εντοπιστεί από τα συστήματα προστασίας.
Κατά τη διάρκεια αυτής της διαδικασίας, το λογισμικό υποκλέπτει ή δημιουργεί νέα κλειδιά εξουσιοδότησης (authorization tokens), τα οποία μπορούν να επαναχρησιμοποιηθούν επ’ αόριστον. Με αυτόν τον μηχανισμό, ο πίνακας ελέγχου των κυβερνοεγκληματιών συνεχίζει να αντλεί δεδομένα από το Gmail, ακόμη και αν ο υπολογιστής του θύματος απενεργοποιηθεί πλήρως. Οι δημιουργοί του το προωθούν ως πραγματικό Gmail zero-day κενό ασφαλείας, υποστηρίζοντας ότι εξουδετερώνει όλους τους μηχανισμούς επαλήθευσης της Google.
Οι οδηγίες προστασίας της Hudson Rock και τα κρίσιμα βήματα
Σύμφωνα με αναλύσεις της εταιρείας κυβερνοασφάλειας Hudson Rock, το παραδοσιακό πρωτόκολλο αντιμετώπισης περιστατικών πρέπει να προσαρμοστεί άμεσα. Παρότι η αλλαγή κωδικού παραμένει απαραίτητη, δεν αρκεί από μόνη της εάν πραγματοποιηθεί από την ίδια, μολυσμένη συσκευή. Οι χρήστες οφείλουν να μην προχωρούν σε καμία ενέργεια από τον υπολογιστή που έχει παραβιαστεί, αλλά να αλλάζουν τα στοιχεία πρόσβασής τους αποκλειστικά από μια άλλη, αποδεδειγμένα «καθαρή» συσκευή.
Επιπλέον, οι ειδικοί προειδοποιούν ότι οι εισβολείς συχνά τροποποιούν κρυφά τις ρυθμίσεις του λογαριασμού, εγκαθιστώντας φίλτρα αλληλογραφίας ή αυτόματη προώθηση μηνυμάτων (auto-forwarding). Με αυτή την τακτική, υποκλέπτουν αντίγραφα των εισερχομένων, συμπεριλαμβανομένων των κωδικών ταυτοποίησης δύο παραγόντων (2FA).
Για την πλήρη εξασφάλιση του λογαριασμού, συνιστάται η άμεση μετάβαση στις ρυθμίσεις ασφαλείας του λογαριασμού Google από ασφαλές περιβάλλον, ο ενδελεχής έλεγχος των συνδεδεμένων συσκευών και η άμεση ανάκληση της πρόσβασης σε κάθε άγνωστη συνεδρία ή εξωτερική εφαρμογή.