OFF THE RECORD: Μη μου λες να ζω με αναμνήσεις…
Κυβερνοεπίθεση στο Πανεπιστήμιο Πειραιώς: Τούρκοι χάκερ παραβίασαν την ιστοσελίδα με μηνύματα για Κύπρο και Αρτσάχ
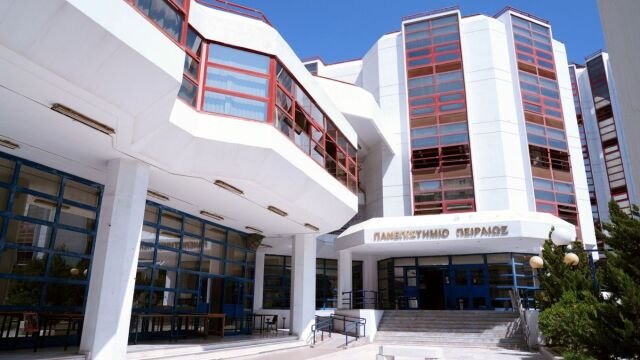
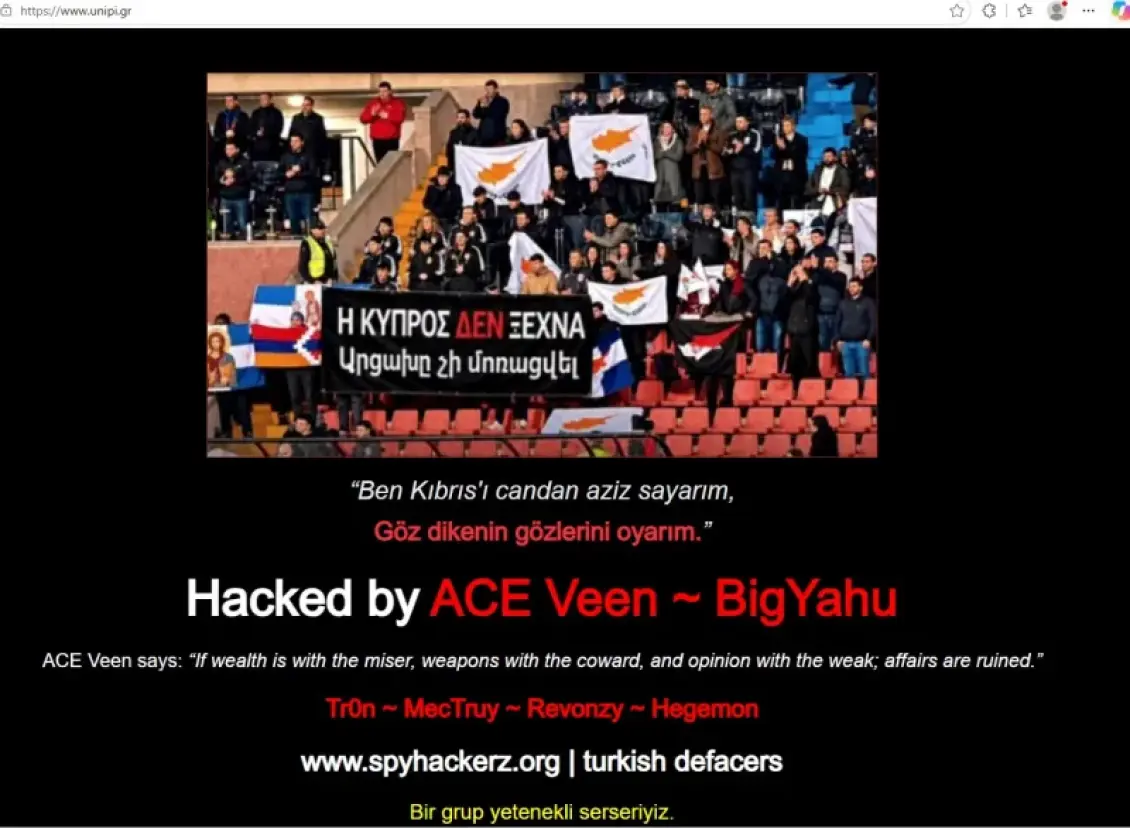
Στόχος σοβαρής ηλεκτρονικής επίθεσης έγινε η επίσημη ιστοσελίδα του Πανεπιστημίου Πειραιώς (unipi.gr). Άγνωστοι εισβολείς, οι οποίοι φέρονται να συνδέονται με τουρκικές ομάδες χάκερ, κατάφεραν να αποκτήσουν πρόσβαση στις υποδομές του ιστοτόπου και να αλλοιώσουν πλήρως την κεντρική του σελίδα, αναρτώντας έντονα εθνικιστικά συνθήματα και απειλητικά μηνύματα με αναφορές στην Κύπρο και το Ναγκόρνο-Καραμπάχ (Αρτσάχ).
Το προκλητικό περιεχόμενο και οι υπογραφές των δραστών
Κατά τη διάρκεια της παραβίασης, το σύνηθες ενημερωτικό περιεχόμενο του ανώτατου εκπαιδευτικού ιδρύματος αντικαταστάθηκε από μία εικόνα συνοδευόμενη από ευθείες απειλές στα τουρκικά. Ειδικότερα, στο επίκεντρο του μηνύματος βρέθηκε η Κύπρος, με τη χρήση ενός γνωστού εθνικιστικού μότο: «Ben Kıbrıs’ı candan aziz sayarım, Göz dikenin gözlerini oyarım», το οποίο μεταφράζεται ως «Αγαπώ την Κύπρο περισσότερο κι από τη ζωή μου. Όποιος την εποφθαλμιά, θα του βγάλω τα μάτια».
Παράλληλα, οι δράστες συμπεριέλαβαν ένα απόφθεγμα στην αγγλική γλώσσα, το οποίο υποστηρίζει ότι «όταν ο πλούτος βρίσκεται στα χέρια του φιλάργυρου, τα όπλα στα χέρια του δειλού και η κρίση στα χέρια του αδύναμου, η κατάσταση οδηγείται στην καταστροφή». Στο κάτω μέρος της παραποιημένης σελίδας αναγράφονταν τέσσερα ψευδώνυμα —Tr0n, MecTruy, Revonzy και Hegemon— καθώς και ο διαδικτυακός σύνδεσμος της κοινότητας spyhackerz.org, στοιχείο που υποδεικνύει την πιθανή προέλευση ή τη διασύνδεση των δραστών με το συγκεκριμένο φόρουμ κυβερνοεπιθέσεων.
Η τεχνική του defacement και το ερώτημα των δεδομένων
Η επίθεση κατατάσσεται στην κατηγορία του «website defacement». Πρόκειται για μια πρακτική ηλεκτρονικού βανδαλισμού κατά την οποία οι επιτιθέμενοι εκμεταλλεύονται κενά ασφαλείας, αποκτούν δικαιώματα διαχειριστή και τροποποιούν την οπτική εμφάνιση ενός ιστότοπου, συνήθως για λόγους προπαγάνδας, πολιτικού ακτιβισμού (hacktivism) ή επίδειξης ισχύος.
Μέχρι στιγμής, από την αλλοίωση της αρχικής σελίδας δεν προκύπτει επιβεβαιωμένη διαρροή ή παραβίαση ευαίσθητων προσωπικών δεδομένων φοιτητών, διδακτικού προσωπικού ή άλλων κρίσιμων εσωτερικών συστημάτων του Πανεπιστημίου Πειραιώς. Ωστόσο, οι αρμόδιες τεχνικές υπηρεσίες του ιδρύματος, σε συνεργασία με ειδικούς κυβερνοασφάλειας, διερευνούν το εύρος της διείσδυσης και το συγκεκριμένο κενό ασφαλείας που επέτρεψε την εισβολή, με στόχο την πλήρη αποκατάσταση της λειτουργίας της πλατφόρμας.
Αυξημένη επαγρύπνηση για την ψηφιακή ασφάλεια στα ελληνικά ιδρύματα
Το περιστατικό αυτό έρχεται να αναδείξει εκ νέου την ευπάθεια των δημόσιων και ακαδημαϊκών ψηφιακών υποδομών απέναντι σε στοχευμένες κυβερνοεπιθέσεις γεωπολιτικού χαρακτήρα. Τα ελληνικά πανεπιστήμια αποτελούν συχνά συμβολικούς στόχους για οργανωμένες ομάδες του εξωτερικού, γεγονός που καθιστά επιτακτική την ανάγκη συνεχούς αναβάθμισης των πρωτοκόλλων κυβερνοασφάλειας και της λήψης προληπτικών μέτρων προστασίας.