OFF THE RECORD: Μη μου λες να ζω με αναμνήσεις…
Η τεχνητή νοημοσύνη κλονίζει την κυβερνοασφάλεια: Ο ψηφιακός «Μεσαίωνας» και η επόμενη μέρα
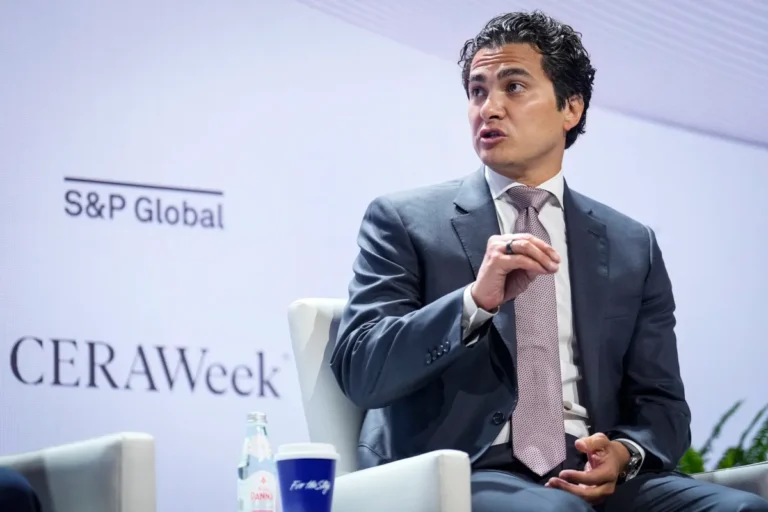
Η ραγδαία εξέλιξη της τεχνητής νοημοσύνης δεν μετασχηματίζει απλώς την καθημερινότητα, αλλά ανατρέπει ριζικά και το τοπίο της ψηφιακής άμυνας. Ο κλάδος της κυβερνοασφάλειας, μια βιομηχανία δισεκατομμυρίων δολαρίων, βρίσκεται αντιμέτωπος με πρωτοφανείς πιέσεις, καθώς κακόβουλοι δρώντες και κρατικές οντότητες αξιοποιούν εργαλεία τεχνητής νοημοσύνης για να εντοπίζουν και να εκμεταλλεύονται ευπάθειες με ασύλληπτη ταχύτητα. Ο Άλεξ Στάμος, επικεφαλής ασφαλείας στην εταιρεία Cognition και διδάσκων στο Πανεπιστήμιο Στάνφορντ, προειδοποιεί ότι η τεχνολογική κοινότητα εισέρχεται σε έναν ιδιότυπο «σκοτεινό αιώνα» ψηφιακών απειλών.
Η αυτοματοποίηση της «αλυσίδας επίθεσης» μέσω AI
Σύμφωνα με τον Άλεξ Στάμο, το βασικό πρόβλημα έγκειται στην πλήρη ανατροπή της λεγόμενης «αλυσίδας επίθεσης» (kill chain). Παραδοσιακά, οι κυβερνοεπιθέσεις απαιτούσαν μακροχρόνια έρευνα, χειροκίνητη ανάλυση κώδικα και προσεκτική συγγραφή εργαλείων εκμετάλλευσης. Σήμερα, τα σύγχρονα μοντέλα τεχνητής νοημοσύνης ανοιχτού βάρους (open-weight models) επιτρέπουν στους επιτιθέμενους να αυτοματοποιήσουν σχεδόν ολόκληρη τη διαδικασία σε πραγματικό χρόνο.
Τόσο μεμονωμένες ομάδες κυβερνοεγκληματιών όσο και κρατικοί παράγοντες από χώρες όπως η Ρωσία και η Βόρεια Κορέα, αποκτούν πλέον τη δυνατότητα ταυτόχρονης ανίχνευσης και διάτρησης συστημάτων. Η νέα αυτή πραγματικότητα θυμίζει, σύμφωνα με τον έμπειρο αναλυτή, την «Άγρια Δύση» του διαδικτύου της δεκαετίας του 1990, όπου η έλλειψη δομημένων μηχανισμών άμυνας άφηνε τα πάντα εκτεθειμένα.
Αλυσιδωτές παραβιάσεις και κατάσταση συναγερμού
Οι συνέπειες αυτής της μετατόπισης είναι ήδη ορατές στον τεχνολογικό τομέα. Πρόσφατα καταγράφηκαν σοβαρά περιστατικά, όπως η μαζική επίθεση στην πλατφόρμα Binance αλλά και η στοχευμένη παραβίαση της Fireworks, παρόχου υπηρεσιών τεχνητής νοημοσύνης. Μέσω κλεμμένων κλειδιών API από τη Fireworks, οι επιτιθέμενοι απέκτησαν πρόσβαση στην πλατφόρμα Cursor, διαχέοντας κακόβουλο πρόσθετο σε περισσότερες από 5.000 επιχειρήσεις.
Το φαινόμενο των αλυσιδωτών παραβιάσεων (chained breaches) δημιουργεί ένα περιβάλλον διαρκούς κρίσης. Όπως σημειώνει ο Στάμος, τα στελέχη ασφαλείας ανά τον κόσμο βρίσκονται σε καθεστώς συναγερμού «DEFCON 2», με τα επίπεδα κόπωσης των αμυντικών μηχανισμών να αγγίζουν ιστορικά υψηλά επίπεδα.
Η επόμενη ημέρα για την ψηφιακή άμυνα
Παρά τη ζοφερή συγκυρία, ο Άλεξ Στάμος δεν εκφράζει μια απόλυτα απαισιόδοξη στάση για το μέλλον. Θεωρεί ότι η τρέχουσα περίοδος αποτελεί μια αναπόφευκτη μεταβατική φάση, κατά την οποία οι επιτιθέμενοι έχουν αποκτήσει προσωρινό τακτικό πλεονέκτημα. Η προσαρμογή των συστημάτων άμυνας, η ενσωμάτωση εξειδικευμένων εργαλείων AI για την ανίχνευση ανωμαλιών και η αναθεώρηση των πρωτοκόλλων ασφαλείας στις αλυσίδες εφοδιασμού λογισμικού θα αποτελέσουν τα κλειδιά για την έξοδο από αυτή τη νέα σκοτεινή εποχή της κυβερνοασφάλειας.