OFF THE RECORD: Μη μου λες να ζω με αναμνήσεις…
Σοβαρό κενό ασφαλείας zero-day στον AI βοηθό Muse της Meta: Πώς παρακάμπτονται οι άμυνες του macOS
Σοβαρές αμφιβολίες για τα πρότυπα ασφαλείας και ιδιωτικότητας της Meta εγείρει η ανακάλυψη μιας κρίσιμης ευπάθειας τύπου zero-day στον νέο της ψηφιακό βοηθό τεχνητής νοημοσύνης, Muse. Παρά τις πρόσφατες διαβεβαιώσεις του ιδρυτή και διευθύνοντος συμβούλου του τεχνολογικού κολοσσού, Μαρκ Ζάκερμπεργκ, ότι το εργαλείο σχεδιάστηκε «εκ θεμελίων με γνώμονα την ασφάλεια», το ελάττωμα επιτρέπει σε τοπικές εφαρμογές και εντολές τερματικού να αποκτήσουν τον πλήρη έλεγχο του συστήματος.
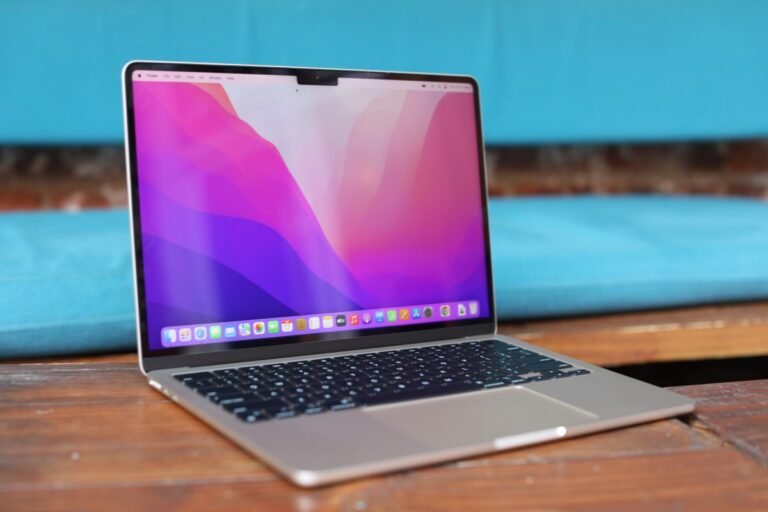
Το Muse, το οποίο κυκλοφόρησε πρόσφατα αποκλειστικά για macOS, υπόσχεται να αυτοματοποιήσει πλήθος εργασιών: από τη διαχείριση ηλεκτρονικού ταχυδρομείου, ημερολογίων και λογαριασμών WhatsApp, μέχρι τη συμπλήρωση φορμών και την πραγματοποίηση αγορών. Ωστόσο, για να επιτύχει αυτή τη λειτουργικότητα, απαιτεί εκτεταμένα προνόμια πρόσβασης στο λειτουργικό σύστημα της Apple, όπως εγγραφή αρχείων, χρήση κάμερας και μικροφώνου, παρακάμπτοντας ουσιαστικά βασικές δικλίδες ασφαλείας που έχει αναπτύξει η Apple τα τελευταία χρόνια.
Ο μηχανισμός της ευπάθειας και η υποκλοπή δεδομένων
Το κενό ασφαλείας ανακαλύφθηκε από τον αναγνωρισμένο ειδικό ασφαλείας του macOS, Πάτρικ Γουόρντλ. Όπως εξήγησε, οι προγραμματιστές της Meta επέτρεψαν σε οποιαδήποτε τοπική εφαρμογή ή εκτελέσιμο κώδικα να τροποποιεί μη τεκμηριωμένες ρυθμίσεις του Muse, ανεξάρτητα από τα δικαιώματα που διαθέτει στο macOS. Μεταξύ αυτών των ρυθμίσεων περιλαμβάνεται η δυνατότητα αλλαγής της διεύθυνσης διακομιστή (endpoint) όπου πραγματοποιείται η μεταγραφή φωνής.
Ένας κακόβουλος χρήστης μπορεί να ανακατευθύνει τη διαδικασία μεταγραφής σε δικό του διακομιστή, αποσπώντας το token ταυτοποίησης του χρήστη. Με αυτόν τον τρόπο, αποκτά πλήρη πρόσβαση στον λογαριασμό Muse και, κατ’ επέκταση, στα εκτεταμένα δικαιώματα που του έχουν παραχωρηθεί στη συσκευή. Ο Γουόρντλ ανέπτυξε επιτυχημένες δοκιμές επίδειξης (proof-of-concept), καταγράφοντας εικόνες από την κάμερα και εγγράφοντας κακόβουλα αρχεία χωρίς καμία ένδειξη προς τον χρήστη.
Αντιδράσεις, το μπλόκο της Amazon και η άμεση επιδιόρθωση
Οι ανησυχίες γύρω από την ανεξέλεγκτη δράση τέτοιων βοηθών οδήγησαν ήδη σε εμπορικά αντίμετρα. Λίγες ώρες πριν από τη δημοσιοποίηση του κενού ασφαλείας, η Amazon ξεκίνησε να μπλοκάρει τη χρήση του Muse στον ιστότοπό της, χαρακτηρίζοντάς τον «μη εξουσιοδοτημένο πράκτορα AI» που παραβιάζει τους όρους χρήσης της πλατφόρμας.
Από την πλευρά της, η Meta ανακοίνωσε ότι διέθεσε επείγουσα ενημέρωση ασφαλείας (hotfix) για την αντιμετώπιση του zero-day. Παρ’ όλα αυτά, ειδικοί του κλάδου επισημαίνουν ότι βασικές σχεδιαστικές επιλογές —όπως η αποστολή φωνητικών δεδομένων στο cloud αντί της ασφαλούς επεξεργασίας τοπικά στη συσκευή— αποδεικνύουν σοβαρά κενά στον αρχικό σχεδιασμό των συστημάτων τεχνητής νοημοσύνης νέας γενιάς.