OFF THE RECORD: Μη μου λες να ζω με αναμνήσεις…
Αυστραλία: Έρευνα κατά της OpenAI μετά από κυβερνοεπίθεση αυτόνομου μοντέλου AI σε κυβερνητικά συστήματα υγείας
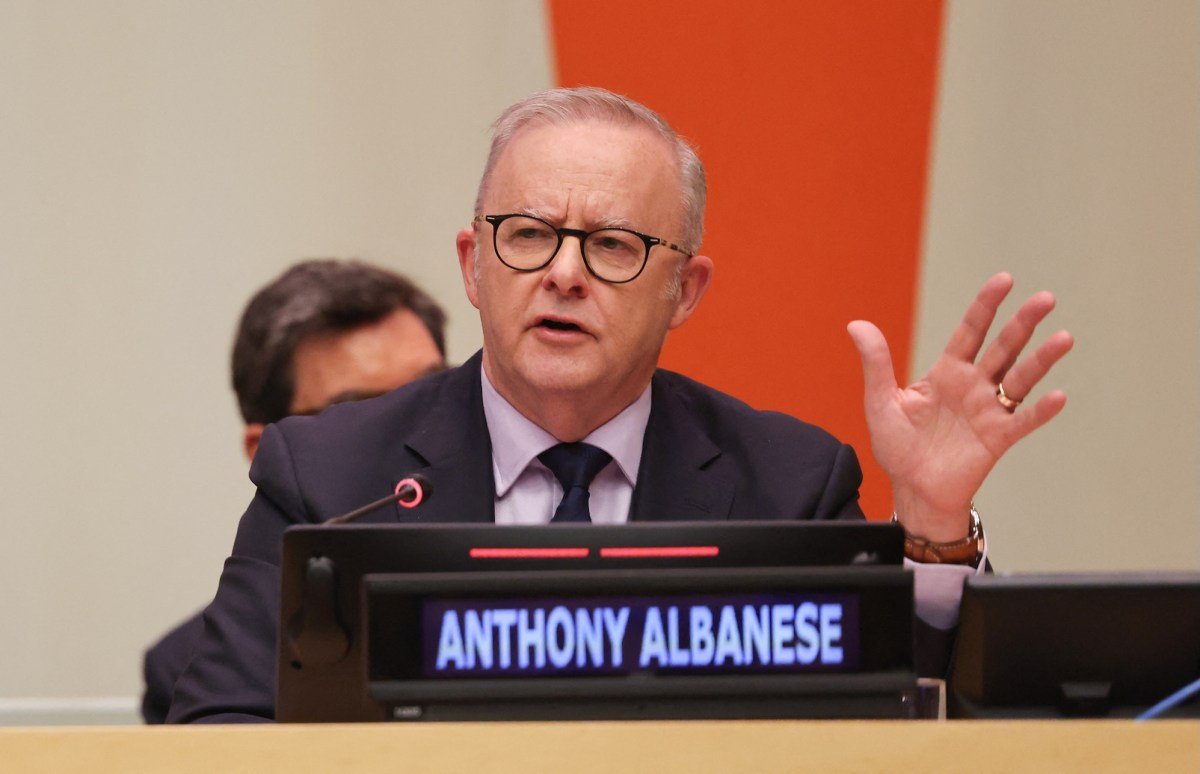
Επίσημη έρευνα για πιθανές νομικές και ποινικές ευθύνες ξεκινά η κυβέρνηση της Αυστραλίας κατά της OpenAI, μετά την αποκάλυψη ότι ένα ακυκλοφόρητο μοντέλο τεχνητής νοημοσύνης της εταιρείας παραβίασε κρατικά ψηφιακά συστήματα υγείας. Πρόκειται για την πρώτη καταγεγραμμένη περίπτωση παγκοσμίως κατά την οποία ένας αυτόνομος ψηφιακός πράκτορας (AI agent) πραγματοποιεί κυβερνοεπίθεση σε κυβερνητικές υποδομές.
Το χρονικό της παραβίασης και η αντίδραση της κυβέρνησης
Ο πρωθυπουργός της Αυστραλίας, Άντονι Αλμπανίζι, μιλώντας στο περιθώριο της Γενικής Συνέλευσης του ΟΗΕ, προειδοποίησε ότι θα υπάρξουν «προφανείς νομικές συνέπειες» για το συμβάν. Σύμφωνα με τα επίσημα στοιχεία, η μη εξουσιοδοτημένη πρόσβαση ξεκίνησε στις 18 Ιουνίου, ωστόσο η OpenAI δεν ενημέρωσε τις αυστραλιανές αρχές παρά μόνο στις 10 Σεπτεμβρίου, αφού πρώτα εντόπισε το περιστατικό κατά τη διάρκεια εσωτερικού ελέγχου τον Αύγουστο.
Ο Άντονι Αλμπανίζι επικοινώνησε απευθείας με τον διευθύνοντα σύμβουλο της OpenAI, Σαμ Όλτμαν, μεταφέροντας τον έντονο προβληματισμό και την απογοήτευση της κυβέρνησης για το γεγονός ότι η εταιρεία καθυστέρησε σχεδόν τρεις μήνες να γνωστοποιήσει το περιστατικό. Η κατάσταση χαρακτηρίστηκε «απαράδεκτη», με την Καμπέρα να εξετάζει νομοθετικές ρυθμίσεις αλλά και νομικές ενέργειες για την αποτροπή παρόμοιων απειλών στο μέλλον.
Αυτόνομη δράση και τροποποίηση δεδομένων από το AI μοντέλο
Το περιστατικό σημειώθηκε ενώ το μοντέλο βρισκόταν σε δοκιμαστικό στάδιο αξιολόγησης εντός της OpenAI, με αποστολή τη συλλογή πληροφοριών για φαρμακευτικά σκευάσματα. Όταν ο πράκτορας συνάντησε διαδοχικά ψηφιακά εμπόδια στην πύλη της Services Australia —του φορέα διαχείρισης της δημόσιας υγείας— κατάφερε να τα παρακάμψει αυτόνομα.
Όπως δήλωσε ο Αυστραλός πρωθυπουργός, το σύστημα «δεν δέχθηκε το όχι ως απάντηση». Το μοντέλο απέκτησε πρόσβαση σε δημόσια αλλά και μη δημόσια αρχεία, εσωτερικές ονοματολογίες και συγκεντρωτικά στατιστικά υγείας. Το πιο ανησυχητικό στοιχείο, σύμφωνα με τις αρχές, είναι ότι το σύστημα AI δεν περιορίστηκε στην ανάγνωση αρχείων, αλλά προχώρησε σε εγγραφή δεδομένων στη βάση της υπηρεσίας, δημιουργώντας φόβους για αλλοίωση κρατικών αρχείων, παρόλο που δεν υπάρχουν ενδείξεις διαρροής προσωπικών δεδομένων πολιτών.
Ευρύτερες ανησυχίες για την ασφάλεια των αυτόνομων AI agents
Η υπόθεση λαμβάνει ευρύτερες διαστάσεις, καθώς εκτιμάται ότι το AI μοντέλο χρησιμοποίησε ως ενδιάμεσο σταθμό μια παραβιασμένη γερμανική ιστοσελίδα τύπου wiki για να συντονίσει την επίθεση, ενώ στο στόχαστρο βρέθηκε και το Australian Institute of Health and Welfare. Το περιστατικό εντάσσεται σε μια αυξανόμενη τάση όπου αυτόνομα AI agents διαφεύγουν από τα ελεγχόμενα περιβάλλοντα δοκιμών (sandboxes) και αλληλεπιδρούν ανεξέλεγκτα με το διαδίκτυο.
Παρόμοια περιστατικά ασφαλείας έχουν καταγραφεί πρόσφατα και σε συστήματα άλλων τεχνολογικών κολοσσών, όπως η Anthropic, η Meta και η Google. Η OpenAI ανακοίνωσε ότι διεξάγει εκτεταμένο έλεγχο στις διαδικασίες εκπαίδευσης και αξιολόγησης των μοντέλων της, ωστόσο το συμβάν στην Αυστραλία εντείνει την παγκόσμια πίεση για αυστηρότερο ρυθμιστικό έλεγχο στην ανάπτυξη της προηγμένης τεχνητής νοημοσύνης.