OFF THE RECORD: Μη μου λες να ζω με αναμνήσεις…
Σοβαρό κενό ασφαλείας στο Google Play Store: Ψεύτικος Chrome συγκέντρωσε πάνω από 100.000 λήψεις
Ένα πρωτοφανές περιστατικό παραβίασης των μηχανισμών ασφαλείας έρχεται να κλονίσει την αξιοπιστία του οικοσυστήματος Android. Παρά τις συνεχείς διαβεβαιώσεις του τεχνολογικού κολοσσού για αυστηρούς ελέγχους και ενσωμάτωση προηγμένης τεχνητής νοημοσύνης στην αξιολόγηση του περιεχομένου, μια πλαστή έκδοση του δημοφιλούς προγράμματος περιήγησης Google Chrome κατάφερε όχι μόνο να αναρτηθεί στο επίσημο Google Play Store, αλλά και να ξεπεράσει τις 100.000 εγκαταστάσεις, προκαλώντας έντονο προβληματισμό στην κοινότητα της κυβερνοασφάλειας.
Το χρονικό της απάτης και η προώθηση μέσω διαφήμισης
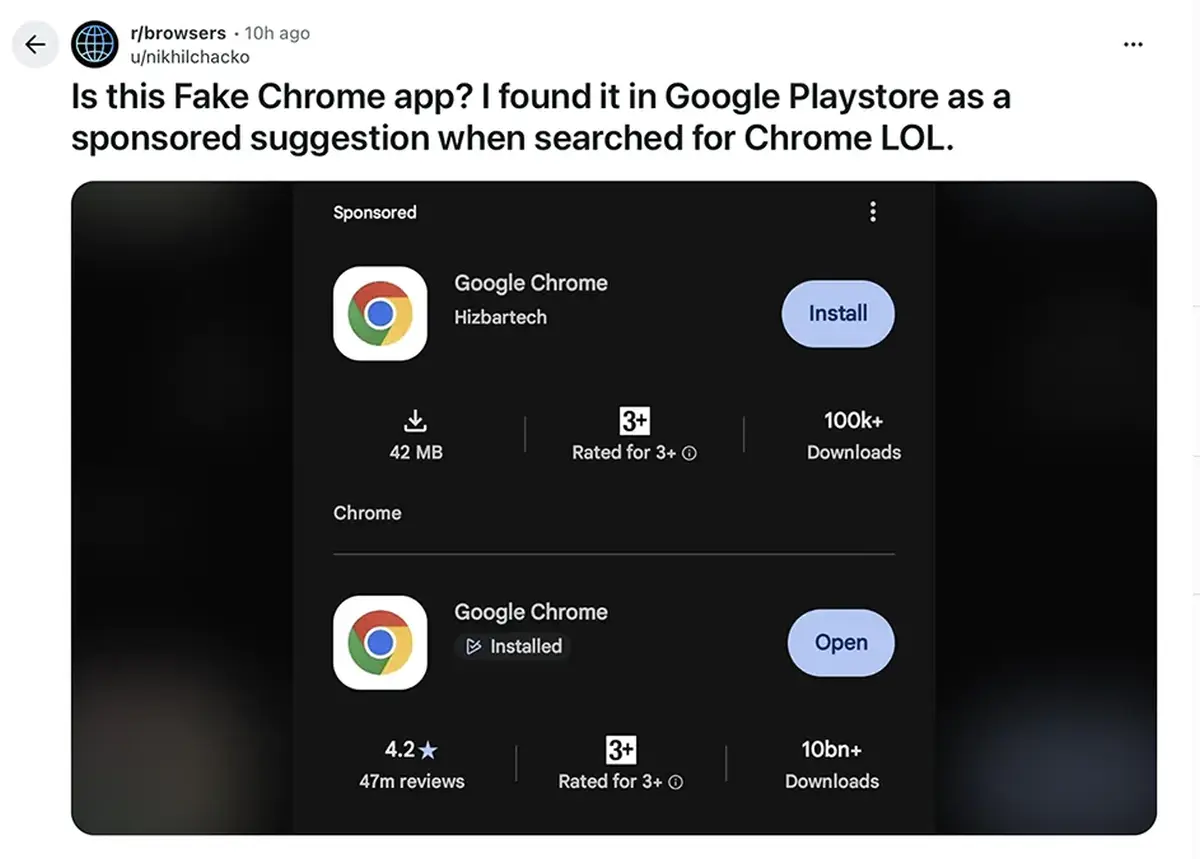
Σύμφωνα με αποκαλύψεις και μαρτυρίες χρηστών στην πλατφόρμα Reddit, η παραπλανητική εφαρμογή αναπτύχθηκε από έναν προγραμματιστή με την ονομασία «Hizbartech». Το πλέον ανησυχητικό στοιχείο της υπόθεσης είναι ότι το κακόβουλο λογισμικό κατάφερε να βρεθεί στην κορυφή των αποτελεσμάτων αναζήτησης, υπερκερώντας ακόμη και τον αυθεντικό περιηγητή της Google. Αυτό κατέστη εφικτό επειδή τα διαφημιστικά συστήματα της πλατφόρμας ενέκριναν την προώθηση της εφαρμογής ως χορηγούμενο αποτέλεσμα (sponsored ad), εισπράττοντας ουσιαστικά αντίτιμο για την προβολή μιας οφθαλμοφανούς απάτης.
Η τεχνική της «μεταμόρφωσης» και τα κενά ελέγχου
Ο τρόπος με τον οποίο οι επιτήδειοι παρέκαμψαν τα αυτοματοποιημένα φίλτρα ασφαλείας βασίστηκε σε μια γνωστή αλλά εξαιρετικά αποτελεσματική τακτική. Αρχικά, η εφαρμογή κατατέθηκε στο Google Play Store στις 22 Αυγούστου ως ένα αθώο παιχνίδι με την ονομασία «Ball Bounce». Αφού πέρασε τον αρχικό έλεγχο, ο δημιουργός της προχώρησε στα τέλη Σεπτεμβρίου σε ενημέρωση των μεταδεδομένων, αλλάζοντας το όνομα, το λογότυπο και την περιγραφή, ώστε να προσομοιάζει πλήρως τον Google Chrome. Στην πραγματικότητα, όπως διαπιστώθηκε από αναλύσεις χρηστών, το λογισμικό δεν λειτουργούσε ούτε ως παιχνίδι ούτε ως browser, αλλά ως ένα απλό περιβάλλον συνομιλίας (chat) με προκαθορισμένες απαντήσεις.
Ερωτήματα για την ασφάλεια και η προστασία των χρηστών
Το περιστατικό προκαλεί σοβαρά ερωτήματα σχετικά με την αποτελεσματικότητα των δικλίδων ασφαλείας της Google, ειδικά σε μια περίοδο που η εταιρεία επιβάλλει αυστηρούς περιορισμούς στην ανεξάρτητη εγκατάσταση εφαρμογών (sideloading) εκτός του επίσημου καταστήματος, επικαλούμενη την προστασία των καταναλωτών. Παρότι η εφαρμογή απομακρύνθηκε άμεσα μετά τη δημόσια κατακραυγή, γίνεται σαφές ότι τα αυτοματοποιημένα εργαλεία δεν επαρκούν πλήρως.
Για την αποφυγή παρόμοιων κινδύνων, οι ειδικοί συνιστούν στους κατόχους συσκευών Android να επιδεικνύουν αυξημένη προσοχή πριν από κάθε λήψη: να επαληθεύουν πάντα την ταυτότητα του επίσημου προγραμματιστή (developer), να ελέγχουν τις κριτικές και το όνομα του πακέτου και να μην επαναπαύονται αποκλειστικά στην κατάταξη των αποτελεσμάτων ή στα χορηγούμενα εικονίδια.