OFF THE RECORD: Μη μου λες να ζω με αναμνήσεις…
Νέα εξελιγμένη απάτη μέσω Google Ads «παγώνει» υπολογιστές Mac και Windows: Πώς να προστατευτείτε
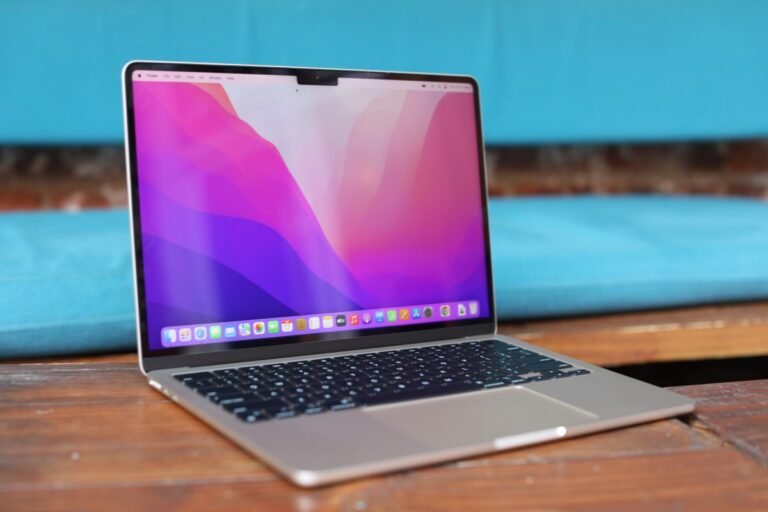
Μία νέα και εξαιρετικά πειστική εκστρατεία ηλεκτρονικής απάτης (scareware) εντοπίστηκε να εξαπλώνεται ευρέως στο διαδίκτυο μέσω του επίσημου δικτύου διαφημίσεων της Google. Σύμφωνα με ερευνητές κυβερνοασφάλειας, οι κακόβουλες διαφημίσεις έχουν σχεδιαστεί ώστε να «παγώνουν» την οθόνη του προγράμματος περιήγησης τόσο σε περιβάλλον Windows όσο και σε macOS, εμφανίζοντας ψευδείς προειδοποιήσεις για μόλυνση από ιούς και πιέζοντας τα θύματα να καλέσουν άμεσα έναν ψεύτικο αριθμό τεχνικής υποστήριξης.
Η ανατομία της επίθεσης: Πώς λειτουργεί το «πάγωμα» του φυλλομετρητή
Η εταιρεία ασφαλείας Netskope, η οποία αποκάλυψε την υπόθεση, εντόπισε περισσότερες από 250 αναγνωριστικές καμπάνιες Google Ads σε τουλάχιστον 284 νόμιμους και δημοφιλείς ιστότοπους, συμπεριλαμβανομένων ιστοσελίδων πρόγνωσης καιρού, χαρτών, αθλητικών ειδήσεων και πλατφορμών διαμοιρασμού εγγράφων.
Το λογισμικό της απάτης διαθέτει εντυπωσιακή τεχνική αρτιότητα. Μόλις ο χρήστης κάνει κλικ στη διαφήμιση και κουνήσει τον κέρσορα, ο περιηγητής μεταβαίνει αυτόματα σε λειτουργία πλήρους οθόνης, η γραμμή διευθύνσεων εξαφανίζεται και τα βασικά πλήκτρα εξόδου απενεργοποιούνται. Ταυτόχρονα, η σελίδα καθυστερεί σκόπιμα και αναπαράγει ήχους συναγερμού, δημιουργώντας την ψευδαίσθηση ότι ο υπολογιστής έχει καταρρεύσει. Το μήνυμα προσαρμόζεται ανάλογα με το αν ο χρήστης διαθέτει σύστημα της Microsoft ή της Apple, παροτρύνοντάς τον να μην επανεκκινήσει τη συσκευή αλλά να καλέσει ένα ανύπαρκτο τηλεφωνικό κέντρο υποστήριξης.
Η αντίδραση της Google και οι στόχοι των δραστών
Στόχος των κυβερνοεγκληματιών είναι να πείσουν τα θύματα να παραχωρήσουν απομακρυσμένη πρόσβαση στη συσκευή τους, να αποκαλύψουν ευαίσθητα προσωπικά και τραπεζικά δεδομένα ή να καταβάλουν υπέρογκες χρεώσεις για δήθεν επιδιόρθωση.
Από την πλευρά της, η Google δήλωσε πως επιδεικνύει μηδενική ανοχή σε τέτοιες πρακτικές και ότι διερευνά τις συγκεκριμένες καμπάνιες για να απενεργοποιήσει τους παραβατικούς λογαριασμούς. Ωστόσο, η κρυπτογράφηση του κακόβουλου κώδικα απευθείας στη μνήμη του browser κατέστησε δυνατή την παράκαμψη των αυτοματοποιημένων φίλτρων ελέγχου.
Πώς να ξεκλειδώσετε τη συσκευή σας με ασφάλεια
Οι ειδικοί υπογραμμίζουν ότι στην πραγματικότητα η συσκευή δεν έχει μολυνθεί ούτε έχει κλειδωθεί το λειτουργικό σύστημα. Πρόκειται αποκλειστικά για έναν εγκλωβισμό εντός της καρτέλας περιήγησης. Εάν βρεθείτε αντιμέτωποι με μια τέτοια οθόνη:
- Μην καλέσετε ποτέ τον αριθμό: Καμία επίσημη εταιρεία τεχνολογίας, όπως η Apple ή η Microsoft, δεν εμφανίζει αριθμούς τηλεφώνου σε προειδοποιητικά μηνύματα.
- Πατήστε παρατεταμένα το πλήκτρο Escape: Κρατώντας πατημένο το πλήκτρο «Esc» για μερικά δευτερόλεπτα, ο περιηγητής βγαίνει συνήθως από την πλήρη οθόνη, επιτρέποντας το κλείσιμο της καρτέλας.
- Χρησιμοποιήστε τη Διαχείριση Εργασιών: Σε Windows, πατήστε «Ctrl + Shift + Esc» και τερματίστε τη λειτουργία του browser. Σε Mac, πατήστε τον συνδυασμό «Cmd + Option + Esc» (Αναγκαστικός τερματισμός).
Κατά την επαναφορά του browser, βεβαιωθείτε ότι επιλέξατε να μην ανοίξουν ξανά οι προηγούμενες καρτέλες, ώστε να μην φορτωθεί εκ νέου η κακόβουλη ιστοσελίδα.