OFF THE RECORD: Μη μου λες να ζω με αναμνήσεις…
Νέα απάτη phishing στοχεύει πελάτες της Eurobank: Πώς λειτουργεί η παγίδα και πώς να προστατευτείτε
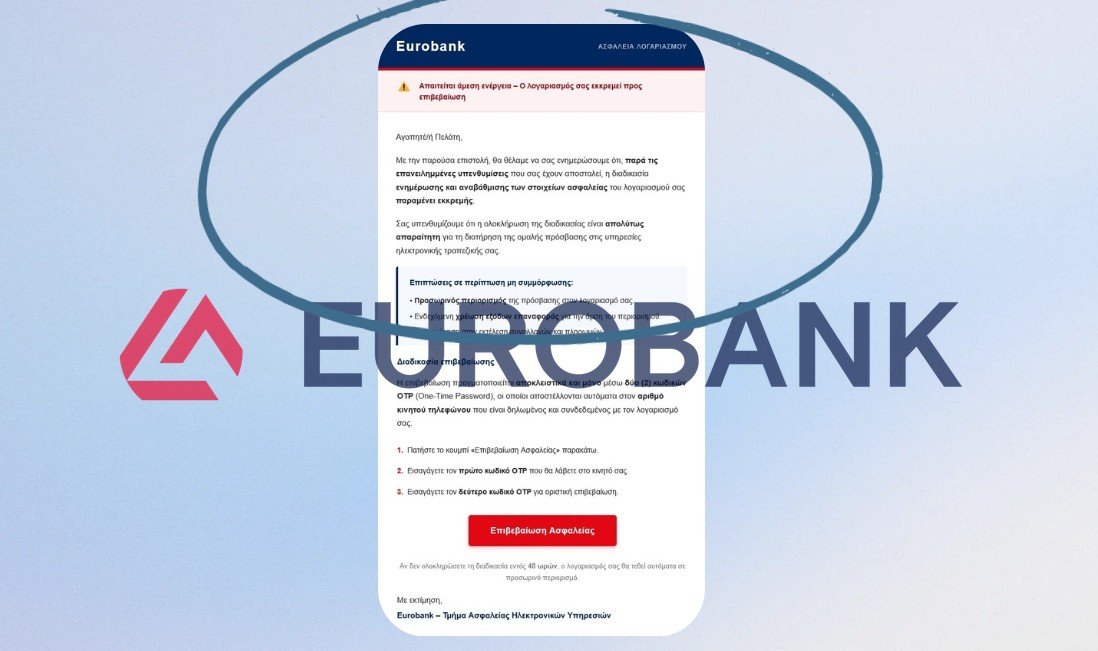
Σε πλήρη εξέλιξη βρίσκεται τα τελευταία εικοσιτετράωρα μια νέα, καλά οργανωμένη εκστρατεία ηλεκτρονικού «ψαρέματος» (phishing), η οποία στοχεύει μαζικά πελάτες της Eurobank. Οι κυβερνοεγκληματίες επιχειρούν να αποσπάσουν κρίσιμα τραπεζικά δεδομένα και κωδικούς ασφαλείας, εκμεταλλευόμενοι το αίσθημα ανησυχίας των πολιτών για την ασφάλεια των τραπεζικών τους καταθέσεων.
Πώς στήνεται η παγίδα: Η μέθοδος υποκλοπής διαπιστευτηρίων
Το κακόβουλο μήνυμα ηλεκτρονικού ταχυδρομείου φτάνει στα εισερχόμενα των χρηστών με αποστολέα που φαινομενικά παραπέμπει στο «Τμήμα Ασφαλείας Ηλεκτρονικών Υπηρεσιών της Eurobank». Στο περιεχόμενό του, οι δράστες προτρέπουν τα υποψήφια θύματα να προβούν σε άμεσες ενέργειες για να «ασφαλίσουν» τον τραπεζικό τους λογαριασμό, πατώντας σε έναν σύνδεσμο με την ένδειξη «Επιβεβαίωση Ασφαλείας».
Ο σύνδεσμος αυτός ανακατευθύνει σε έναν ιστότοπο-κλώνο, ο οποίος αποτελεί πιστό αντίγραφο της επίσημης πλατφόρμας της τράπεζας. Εφόσον ο χρήστης παραπλανηθεί και πληκτρολογήσει τα στοιχεία σύνδεσής του στο e-banking, οι επιτιθέμενοι αποκτούν πρόσβαση σε αυτά. Στη συνέχεια, ζητούν την καταχώριση των κωδικών μίας χρήσης (OTP) που αποστέλλονται στο κινητό του θύματος, ολοκληρώνοντας με αυτόν τον τρόπο μη εξουσιοδοτημένες μεταφορές χρημάτων σε τρίτους λογαριασμούς.
Άμεσες ενέργειες σε περίπτωση διαρροής στοιχείων
Οι ειδικοί σε θέματα κυβερνοασφάλειας υπενθυμίζουν πως καμία τράπεζα δεν ζητά ποτέ κωδικούς πρόσβασης ή κωδικούς επιβεβαίωσης μέσω email ή γραπτών μηνυμάτων. Σε περίπτωση που κάποιος χρήστης αντιληφθεί ότι καταχώρισε τα στοιχεία του σε παραπλανητική σελίδα, απαιτείται άμεση αντίδραση.
Η ενδεδειγμένη κίνηση είναι η άμεση είσοδος στην επίσημη ιστοσελίδα της τράπεζας (ebanking.eurobank.gr) και η επιλογή της ένδειξης «Μου έκλεψαν κωδικούς, κάρτα ή κινητό», ώστε να μπλοκαριστεί προσωρινά η πρόσβαση στις ηλεκτρονικές υπηρεσίες. Παράλληλα, είναι απαραίτητη η άμεση τηλεφωνική επικοινωνία με την εξυπηρέτηση πελατών του ιδρύματος για την ακύρωση τυχόν εκκρεμών συναλλαγών.
Το νομικό πλαίσιο και οι ευθύνες
Το φαινόμενο των τραπεζικών υποκλοπών απασχολεί όλο και συχνότερα και τις δικαστικές αίθουσες. Πρόσφατα, το Πολυμελές Πρωτοδικείο Αθηνών δικαίωσε καταναλωτή από τον οποίο είχαν αφαιρεθεί 9.800 ευρώ μέσω phishing, επιδικάζοντας μάλιστα αποζημίωση για ηθική βλάβη. Το δικαστήριο στήριξε την απόφασή του στον νόμο 4537/2018, σύμφωνα με τον οποίο το βάρος της απόδειξης για την εξουσιοδότηση μιας συναλλαγής φέρει το πιστωτικό ίδρυμα.
Παρά τη συγκεκριμένη νομολογιακή εξέλιξη, νομικοί κύκλοι υπογραμμίζουν ότι δεν υφίσταται γενικευμένη ασυλία για τους καταθέτες, καθώς κάθε υπόθεση εξετάζεται εξατομικευμένα. Η πρόληψη και η προσεκτική διαχείριση των ηλεκτρονικών μηνυμάτων παραμένουν η πρώτη και σημαντικότερη γραμμή άμυνας απέναντι στις ψηφιακές απάτες.