OFF THE RECORD: Μη μου λες να ζω με αναμνήσεις…
Μαζική κυβερνοεπίθεση σε ψυγεία σούπερ μάρκετ: Ζημιές εκατομμυρίων και πυρκαγιές από κενά ασφαλείας στην Ευρώπη
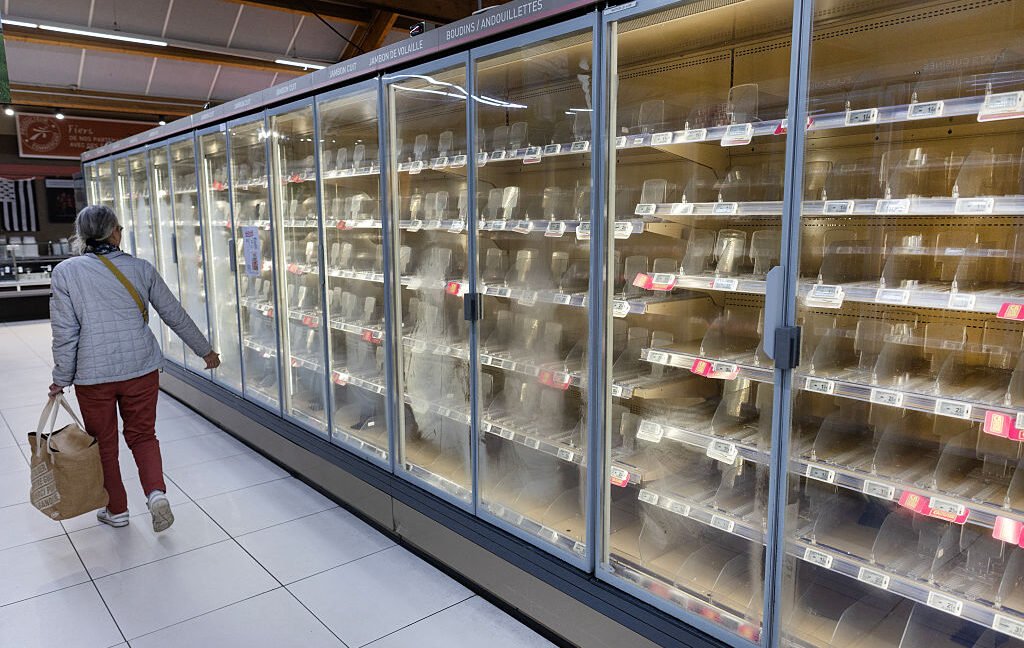
Μία πρωτοφανής κυβερνοεπίθεση σε συστήματα επαγγελματικής ψύξης προκάλεσε εκτεταμένες καταστροφές σε εκατοντάδες σούπερ μάρκετ σε ολόκληρη την Ευρώπη. Σύμφωνα με τις γαλλικές αρχές, περίπου 700 καταστήματα στη Γαλλία τέθηκαν ταυτόχρονα εκτός λειτουργίας όταν άγνωστοι χάκερ παραβίασαν τους συνδεδεμένους στο διαδίκτυο ελεγκτές ψυγείων και καταψυκτών. Η παρέμβαση αυτή οδήγησε σε μαζική αλλοίωση ευπαθών τροφίμων, ενώ σε ορισμένες περιπτώσεις προκλήθηκαν ακόμη και πυρκαγιές.
Ο μηχανισμός του χτυπήματος και τα κρίσιμα κενά ασφαλείας
Οι δράστες κατάφεραν να αποκτήσουν πρόσβαση στα κεντρικά συστήματα διαχείρισης των ψυκτικών θαλάμων και ενεργοποίησαν τη λειτουργία απόψυξης για παρατεταμένο χρονικό διάστημα. Ως αποτέλεσμα, οι θερμοκρασίες εντός των ψυγείων εκτοξεύτηκαν στους 50 βαθμούς Κελσίου. Μέχρι να γίνει αντιληπτή η εισβολή, τόνοι προϊόντων είχαν καταστραφεί, ενώ η υπερθέρμανση των ηλεκτρικών εγκαταστάσεων προκάλεσε εστίες φωτιάς.
Τεχνικές αναλύσεις και προειδοποιήσεις ασφαλείας αποκαλύπτουν ότι το περιστατικό οφείλεται σε ανεπαρκή ψηφιακή υγιεινή και γνωστά τρωτά σημεία. Στο στόχαστρο βρέθηκαν μοντέλα ελεγκτών των εταιρειών Danfoss, Dixell και της μητρικής της, Copeland. Σε ορισμένες περιπτώσεις, όπως στα συστήματα της Danfoss, χρησιμοποιούνταν προβλέψιμοι κωδικοί πρόσβασης που ανανεώνονταν καθημερινά μέσω ενός αλγορίθμου στο δημόσια διαθέσιμο λογισμικό. Οποιοσδήποτε ανέλυε τον κώδικα μπορούσε να αποκτήσει δικαιώματα διαχειριστή σε χιλιάδες καταστήματα που δεν είχαν εφαρμόσει τις απαραίτητες ενημερώσεις.
Εκατομμύρια ευρώ σε απώλειες και διεθνής εξάπλωση
Εκτός από τη Γαλλία, αναφορές για αντίστοιχα περιστατικά υπήρξαν στην Ισπανία, την Πορτογαλία, την Πολωνία, τη Γερμανία και το Βέλγιο. Το συνολικό κόστος των ζημιών εκτιμάται ότι αγγίζει δεκάδες ή και εκατοντάδες εκατομμύρια ευρώ. Ειδικοί σε θέματα κυβερνοασφάλειας, συμπεριλαμβανομένων ερευνητών της Pen Test Partners, επεσήμαναν ότι η καταστροφή θα μπορούσε να είχε αποφευχθεί με βασικά μέτρα: την απομάκρυνση των ελεγκτών από το δημόσιο διαδίκτυο, τη χρήση εικονικών ιδιωτικών δικτύων (VPN), τη δημιουργία λίστας επιτρεπόμενων διευθύνσεων IP και την τακτική αναβάθμιση του λογισμικού.
Η Copeland αναγνώρισε ότι η ευπάθεια εντοπίστηκε σε παλαιότερη γενιά συσκευών που έχει αποσυρθεί από την παραγωγή, διαβεβαιώνοντας πως συνεργάζεται με τους πελάτες της για την αποτροπή μελλοντικών κινδύνων. Αντίστοιχα, πηγές αναφέρουν ότι και η Danfoss επικαλέστηκε τη χρήση παρωχημένων μοντέλων. Σημειώνεται ότι οργανισμοί όπως η Claroty και η αμερικανική υπηρεσία CISA είχαν εκδώσει ρητές προειδοποιήσεις για τους συγκεκριμένους κινδύνους ήδη από τους προηγούμενους μήνες.
Το αδιευκρίνιστο κίνητρο και το μάθημα για τις επιχειρήσεις
Μέχρι στιγμής καμία οργάνωση δεν έχει αναλάβει την ευθύνη, αφήνοντας ανοιχτά όλα τα ενδεχόμενα: από μια πράξη μαζικού ψηφιακού βανδαλισμού έως μια στοχευμένη επιχείρηση κρατικών παραγόντων με στόχο την αποσταθεροποίηση κρίσιμων υποδομών τροφίμων στην Ευρώπη.
Το σοβαρό αυτό περιστατικό φέρνει στην επιφάνεια τη διαχρονική απροθυμία πολλών οργανισμών να επενδύσουν στην κυβερνοασφάλεια λειτουργικών συστημάτων (OT) που δεν προσφέρουν άμεσα οικονομικά οφέλη. Η εκτεταμένη κρίση στα ευρωπαϊκά σούπερ μάρκετ υπενθυμίζει με τον πλέον επώδυνο τρόπο ότι η παράβλεψη των βασικών κανόνων ασφαλείας στον τομέα του Internet of Things μπορεί να έχει καταστροφικές συνέπειες στον πραγματικό κόσμο.