OFF THE RECORD: Μη μου λες να ζω με αναμνήσεις…
Optimizely: Συναγερμός για μαζική υποκλοπή τραπεζικών καρτών μέσω της πλατφόρμας – Ποιες εταιρείες επηρεάστηκαν και η χρήση στην Ελλάδα
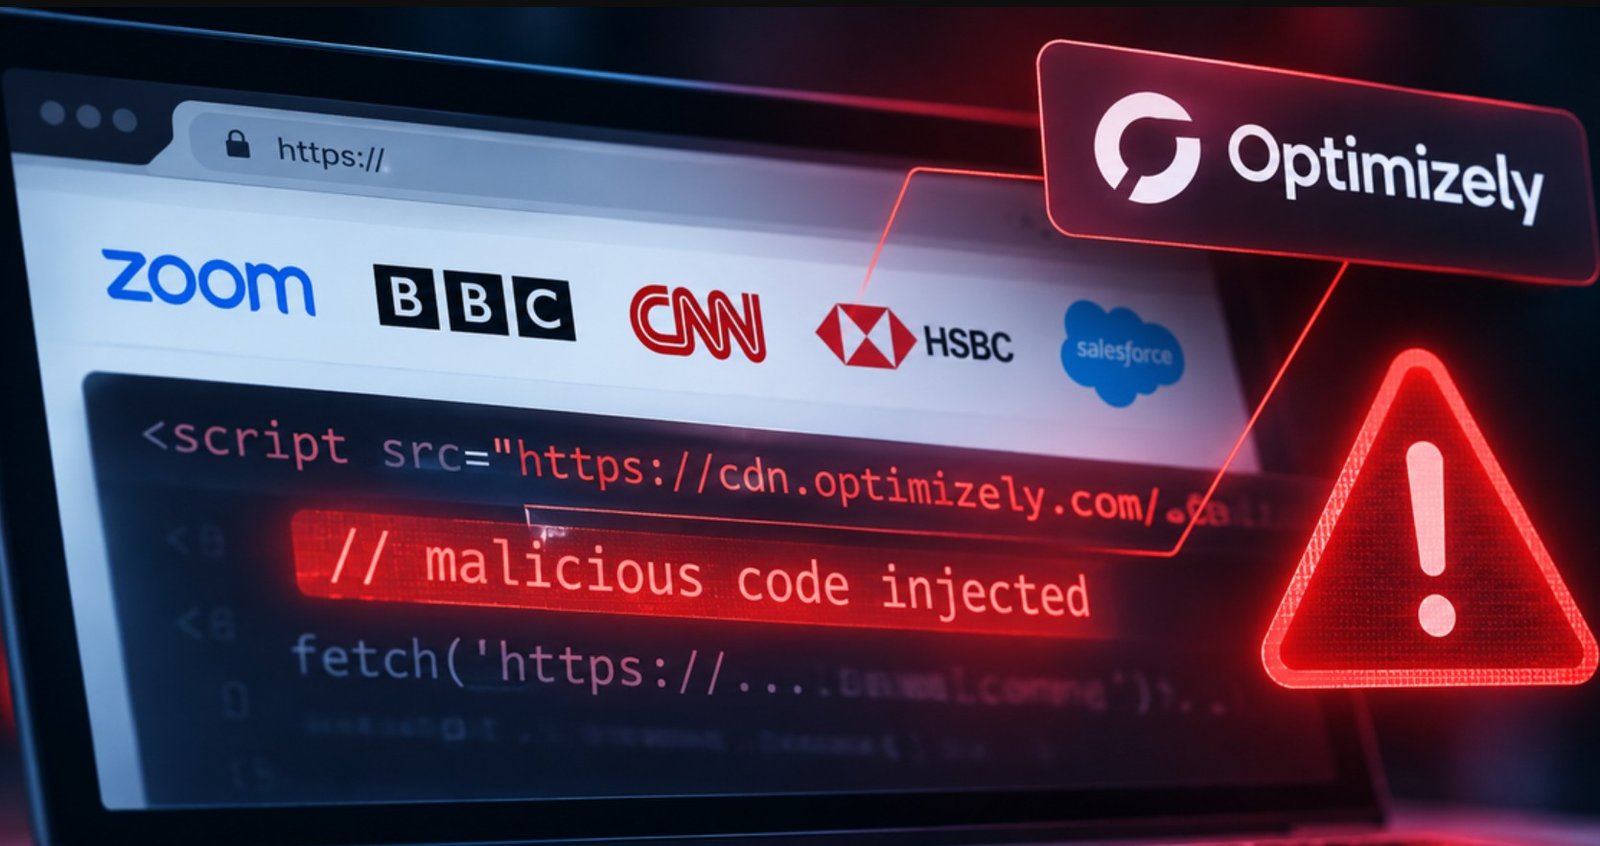
Συναγερμός έχει σημάνει στην παγκόσμια κοινότητα της κυβερνοασφάλειας έπειτα από τον εντοπισμό μιας εκτεταμένης κακόβουλης επιχείρησης μέσω της δημοφιλούς πλατφόρμας Optimizely. Σύμφωνα με αποκαλυπτική έρευνα της εταιρείας κυβερνοασφάλειας Report URI, εκατοντάδες ιστότοποι υψηλής επισκεψιμότητας διένειμαν εν αγνοία τους επικίνδυνο κακόβουλο λογισμικό (malware), το οποίο σχεδιάστηκε για την υποκλοπή στοιχείων τραπεζικών καρτών, ψηφιακών πορτοφολιών κρυπτονομισμάτων, αρχείων cookies και στιγμιότυπων οθόνης.
Ο μηχανισμός της επίθεσης μέσω του επίσημου CDN
Το Optimizely αποτελεί ένα από τα πλέον αναγνωρισμένα εργαλεία παγκοσμίως στον τομέα του A/B testing, της εξατομίκευσης περιεχομένου και της βελτιστοποίησης της εμπειρίας των χρηστών στο διαδίκτυο. Για την ενσωμάτωσή του, οι διαχειριστές ιστοσελίδων προσθέτουν ένα απόσπασμα κώδικα JavaScript (snippet) που συνδέεται απευθείας με τους εξυπηρετητές της εταιρείας.
Οι κυβερνοεγκληματίες κατάφεραν να εκμεταλλευτούν ένα κρίσιμο κενό ασφαλείας στη διαδικασία δημιουργίας λογαριασμών της υπηρεσίας web experimentation. Με αυτή τη μέθοδο, απέκτησαν δικαιώματα διαχειριστή σε έργα πελατών χωρίς να παραβιάσουν άμεσα τους πραγματικούς κωδικούς πρόσβασης των χρηστών. Ακολούθως, εισήγαγαν τον δικό τους επιβλαβή κώδικα στο πεδίο «Project JavaScript». Το αποτέλεσμα ήταν ο μολυσμένος κώδικας να διοχετεύεται ανενόχλητος μέσα από το επίσημο δίκτυο διανομής (cdn.optimizely.com), προστατευμένος από έγκυρα ψηφιακά πιστοποιητικά, γεγονός που καθιστούσε τον εντοπισμό του εξαιρετικά δύσκολο από τα παραδοσιακά συστήματα ασφαλείας.
Ποιοι διεθνείς κολοσσοί βρέθηκαν στο στόχαστρο
Στη λίστα που έδωσε στη δημοσιότητα η Report URI περιλαμβάνονται περισσότεροι από 178 οργανισμοί, μεταξύ των οποίων συγκαταλέγονται ορισμένα από τα μεγαλύτερα ονόματα του παγκόσμιου ιστού. Επιχειρήσεις τεχνολογίας, χρηματοπιστωτικά ιδρύματα και διεθνή ειδησεογραφικά δίκτυα όπως τα BBC, CNN, Zoom, Salesforce, GitLab, IKEA, HSBC, Equifax και Ledger επηρεάστηκαν άμεσα από την παραβίαση.
Το κακόβουλο φορτίο είχε παραμετροποιηθεί ώστε να λειτουργεί αθόρυβα στο παρασκήνιο. Παρακολουθούσε τη δραστηριότητα των επισκεπτών σε πραγματικό χρόνο και, μόλις εντόπιζε φόρμες πληρωμών ή στοιχεία εισόδου σε υπηρεσίες κρυπτονομισμάτων, αντέγραφε τα δεδομένα και τα απέστελλε σε διακομιστές ελεγχόμενους από τους δράστες.
Η παρουσία στην Ελλάδα και τα μέτρα προστασίας
Παρόλο που στα αρχικά δημόσια δεδομένα της έκθεσης δεν εντοπίστηκαν άμεσα ιστοσελίδες με κατάληξη .gr, η υπόθεση έχει ιδιαίτερο ελληνικό ενδιαφέρον. Σύμφωνα με καταγραφές από αναλυτικά εργαλεία όπως το Wappalyzer, η πλατφόρμα Optimizely αξιοποιείται εκτεταμένα και στην ελληνική αγορά, με παρουσία σε κορυφαίες ιστοσελίδες ηλεκτρονικού εμπορίου, όπως το e-shop.gr, καθώς και σε ασφαλιστικές εταιρείες και διαδικτυακές πλατφόρμες τυχερών παιχνιδιών.
Οι ειδικοί της ψηφιακής ασφάλειας συνιστούν σε όλους τους οργανισμούς που χρησιμοποιούν λύσεις δοκιμών τρίτων μερών να προχωρήσουν άμεσα σε ενδελεχή έλεγχο των εξωτερικών τους βιβλιοθηκών JavaScript. Ταυτόχρονα, κρίνεται αναγκαία η εφαρμογή αυστηρών πολιτικών ασφαλείας περιεχομένου (Content Security Policy – CSP) και ο διαρκής έλεγχος των αδειών πρόσβασης, καθώς οι επιθέσεις στην εφοδιαστική αλυσίδα λογισμικού (supply-chain attacks) αποτελούν πλέον μία από τις σοβαρότερες απειλές για το ψηφιακό οικοσύστημα.