OFF THE RECORD: Μη μου λες να ζω με αναμνήσεις…
OpenAI: Τεχνητή νοημοσύνη εντόπισε 948 ευπάθειες στον πυρήνα του Linux σε μόλις 30 ώρες
Σε μια επίδειξη ισχύος που αναμένεται να αλλάξει ριζικά το τοπίο της κυβερνοασφάλειας, η OpenAI αποκάλυψε ότι ένα νέο αυτοματοποιημένο σύστημα τεχνητής νοημοσύνης κατόρθωσε να εντοπίσει και να επιβεβαιώσει 948 ευπάθειες στον πυρήνα (kernel) του Linux μέσα σε μόλις 30 ώρες. Το σύστημα δεν περιορίστηκε μόνο στον θεωρητικό εντοπισμό των κενών ασφαλείας, αλλά ανέπτυξε λειτουργικά εργαλεία εκμετάλλευσης (exploits) για να αποδείξει την ύπαρξή τους, προτείνοντας ταυτόχρονα και τις απαραίτητες διορθώσεις στον κώδικα.
Η διαδικασία ανάλυσης και η επιβεβαίωση σε εικονικά περιβάλλοντα
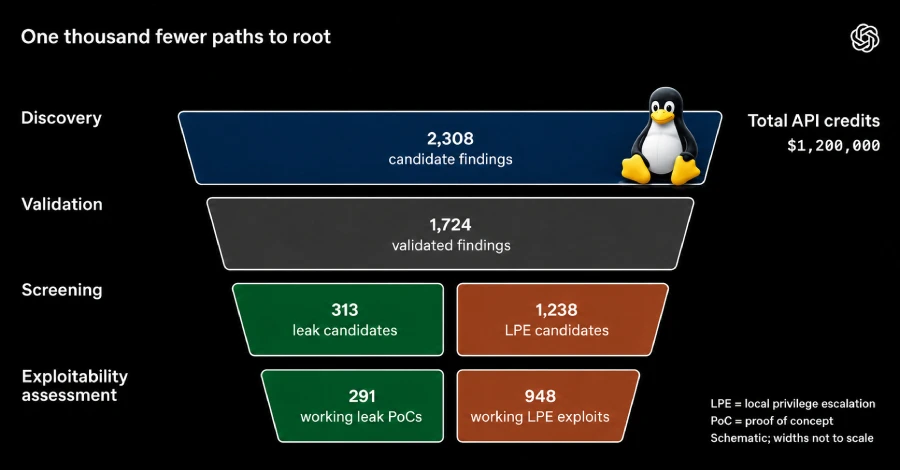
Το εγχείρημα βασίστηκε σε ένα υπό ανάπτυξη μοντέλο της OpenAI, ειδικά προσαρμοσμένο σε ζητήματα ψηφιακής ασφάλειας. Το μοντέλο ανέλαβε να σαρώσει εξονυχιστικά περίπου 2,8 εκατομμύρια γραμμές κώδικα σε κρίσιμα σημεία του Linux kernel. Αρχικά εντοπίστηκαν 5.034 ύποπτα σημεία, τα οποία στη συνέχεια εξετάστηκαν διεξοδικά από εξειδικευμένους AI agents.
Για να αποκλειστούν τα ψευδώς θετικά αποτελέσματα, η διαδικασία επαλήθευσης μεταφέρθηκε σε απομονωμένα εικονικά περιβάλλοντα (sandboxes). Εκεί, οι αυτόνομοι πράκτορες δοκίμασαν ενεργά να παραβιάσουν τα συστήματα. Το τελικό αποτέλεσμα ήταν η τεκμηρίωση 948 επιβεβαιωμένων ευπαθειών τύπου Local Privilege Escalation (LPE). Πρόκειται για κενά ασφαλείας τοπικής κλιμάκωσης προνομίων, τα οποία δεν επιτρέπουν απομακρυσμένη παραβίαση μέσω διαδικτύου, αλλά δίνουν τη δυνατότητα σε έναν εισβολέα που έχει ήδη αποκτήσει περιορισμένη πρόσβαση να αποσπάσει πλήρη δικαιώματα διαχειριστή (root).
Το κόστος, η «αξία» των ευρημάτων και η άμεση αποκατάσταση
Το συνολικό κόστος σε υπολογιστικούς πόρους ανήλθε σε περίπου 1,21 εκατομμύρια δολάρια σε πιστώσεις API, ποσό που μεταφράζεται σε σχεδόν 1.279 δολάρια ανά ευπάθεια. Η εταιρεία συνέκρινε αυτό το κόστος με τις αμοιβές σε διεθνείς διαγωνισμούς hacking, όπως τα Pwn2Own και TyphoonPWN, όπου ένα μόνο αντίστοιχο exploit μπορεί να αποφέρει από 20.000 έως 70.000 δολάρια. Υπό αυτό το πρίσμα, η θεωρητική αγοραία αξία του συνόλου των ευρημάτων θα μπορούσε να ξεπεράσει τα 66 εκατομμύρια δολάρια, γεγονός που υπογραμμίζει τη δραματική μείωση του κόστους ανακάλυψης σφαλμάτων μέσω αυτοματισμού.
Σε συνεργασία με την κοινότητα του ανοιχτού κώδικα, όλες οι προτεινόμενες διορθώσεις αξιολογήθηκαν από ανθρώπους ερευνητές πριν σταλούν στους διαχειριστές του Linux. Ήδη 61 από αυτές τις ευπάθειες έχουν αποκατασταθεί πλήρως, 43 βρίσκονται στο τελικό στάδιο ενσωμάτωσης των patches, ενώ περίπου 299 περιπτώσεις παραμένουν υπό εξέταση.
Το δίκοπο μαχαίρι της τεχνητής νοημοσύνης στην κυβερνοασφάλεια
Η εξέλιξη αυτή φέρνει στο προσκήνιο νέες προκλήσεις. Ο πυρήνας του Linux αποτελεί τη ραχοκοκαλιά δισεκατομμυρίων συσκευών, συμπεριλαμβανομένων των smartphones με λειτουργικό Android, διακομιστών και έξυπνων συσκευών. Ενώ η προληπτική θωράκιση μέσω AI αποτελεί ισχυρό πλεονέκτημα για τους αμυνόμενους, η ίδια τεχνολογία γεννά έντονους προβληματισμούς για το τι θα μπορούσε να συμβεί εάν αντίστοιχα εργαλεία περιέλθουν στην κατοχή κακόβουλων παραγόντων. Το στοίχημα πλέον μετατοπίζεται στην ταχύτητα αντίδρασης, καθώς οι ομάδες ανάπτυξης καλούνται να επιδιορθώνουν σφάλματα με ρυθμούς πρωτόγνωρους για τα ανθρώπινα δεδομένα.