OFF THE RECORD: Μη μου λες να ζω με αναμνήσεις…
Κυβερνοεπίθεση σε σούπερ μάρκετ: Πώς χάκερ κατέστρεψαν ψυγεία στην Ευρώπη προκαλώντας ζημιές εκατομμυρίων
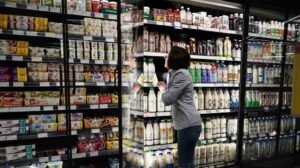
Μια πρωτοφανής και συντονισμένη κυβερνοεπίθεση σε συστήματα επαγγελματικής ψύξης περίπου 700 σούπερ μάρκετ στη Γαλλία, καθώς και σε καταστήματα άλλων ευρωπαϊκών χωρών, προκάλεσε τεράστιες υλικές ζημιές, αλλοίωση εμπορευμάτων και σε ορισμένες περιπτώσεις ακόμη και πυρκαγιές. Σύμφωνα με τις εκτιμήσεις ειδικών σε θέματα κυβερνοασφάλειας, η καταστροφή αυτή –το κόστος της οποίας αναμένεται να ανέλθει σε δεκάδες ή και εκατοντάδες εκατομμύρια ευρώ– θα μπορούσε να είχε αποτραπεί με την εφαρμογή βασικών μέτρων ψηφιακής προστασίας.
Το χρονικό της επίθεσης και η υπερθέρμανση των ψυγείων
Οι άγνωστοι μέχρι στιγμής δράστες κατάφεραν να αποκτήσουν μη εξουσιοδοτημένη πρόσβαση σε ελεγκτές (controllers) συνδεδεμένους στο διαδίκτυο, οι οποίοι επιτρέπουν στους τεχνικούς να διαχειρίζονται απομακρυσμένα ολόκληρους στόλους ψυγείων και καταψυκτών. Μόλις πήραν τον έλεγχο, ενεργοποίησαν το σύστημα απόψυξης για παρατεταμένο χρονικό διάστημα, με αποτέλεσμα οι θερμοκρασίες στους θαλάμους να εκτοξευθούν έως και τους 50 βαθμούς Κελσίου.
Η υπερθέρμανση οδήγησε σε άμεση αλλοίωση αμέτρητων τόνων ευπαθών προϊόντων, ενώ τα ηλεκτρικά συστήματα ορισμένων μονάδων κατέρρευσαν, προκαλώντας εστίες φωτιάς. Εκτός από τη Γαλλία, αναφορές για παρόμοια περιστατικά καταγράφηκαν στην Ισπανία, την Πορτογαλία, την Πολωνία, τη Γερμανία και το Βέλγιο, γεγονός που υποδηλώνει μια ευρεία, πανευρωπαϊκή επιχείρηση ψηφιακής δολιοφθοράς.
Τα κρίσιμα κενά ασφαλείας σε παλαιότερες συσκευές
Τεχνικές αναφορές και προειδοποιήσεις ασφαλείας αποκαλύπτουν ότι τα συστήματα που επλήγησαν βασίζονταν σε τρία συγκεκριμένα μοντέλα ελεγκτών των εταιρειών Danfoss και Dixell (θυγατρική της Copeland). Οι συσκευές αυτές παρουσίαζαν κρίσιμες ευπάθειες, οι οποίες επέτρεπαν σε απομακρυσμένους χρήστες να συνδεθούν με δικαιώματα διαχειριστή.
Ειδικότερα στα συστήματα της Danfoss, ο κωδικός πρόσβασης άλλαζε καθημερινά βάσει ενός αλγορίθμου που βασιζόταν στην ημερομηνία και περιλαμβανόταν στο δημόσια διαθέσιμο firmware. Ένας εισβολέας που ανέλυε τον κώδικα μπορούσε εύκολα να υπολογίσει τον κωδικό της ημέρας για κάθε συσκευή που δεν είχε αναβαθμιστεί, αποκτώντας ταυτόσημη πρόσβαση σε χιλιάδες καταστήματα. Από την πλευρά της, η Copeland αναγνώρισε την ύπαρξη ευπάθειας σε παλαιότερη γενιά εξοπλισμού που έχει αποσυρθεί από την παραγωγή, τονίζοντας ότι συνεργάζεται με πελάτες για τη λήψη προστατευτικών μέτρων.
Η απουσία βασικής «κυβερνοϋγιεινής» και τα αίτια του σαμποτάζ
Πέρα από το μη ανανεωμένο λογισμικό, τα περισσότερα καταστήματα δεν είχαν υλοποιήσει θεμελιώδεις πρακτικές δικτυακής ασφάλειας. Οι ελεγκτές παρέμεναν εκτεθειμένοι απευθείας στο δημόσιο διαδίκτυο, χωρίς να προστατεύονται από εικονικό ιδιωτικό δίκτυο (VPN) ή λίστες επιτρεπόμενων διευθύνσεων IP. Ερευνητές της εταιρείας Pen Test Partners σημείωσαν ότι η απόσυρση των συσκευών από το ανοιχτό διαδίκτυο και η εφαρμογή τυπικών ενημερώσεων θα είχαν αποτρέψει πλήρως την επίθεση. Σχετικές προειδοποιήσεις είχαν εκδώσει στο πρόσφατο παρελθόν τόσο η Claroty όσο και η CISA των ΗΠΑ.
Μέχρι στιγμής καμία ομάδα δεν έχει αναλάβει την ευθύνη, αφήνοντας ανοιχτά όλα τα σενάρια: από πράξη μαζικού ψηφιακού βανδαλισμού έως στοχευμένη ενέργεια κρατικών φορέων με στόχο την οικονομική αποσταθεροποίηση. Το περιστατικό αναδεικνύει εκ νέου το χρόνιο δίλημμα πολλών επιχειρήσεων, οι οποίες διστάζουν να επενδύσουν στην αντικατάσταση παρωχημένου εξοπλισμού, διαπιστώνοντας τη σημασία της κυβερνοασφάλειας μόνο μετά από ένα καταστροφικό πλήγμα.