OFF THE RECORD: Μη μου λες να ζω με αναμνήσεις…
Google: Εντοπίστηκε κακόβουλο λογισμικό σε δημοφιλή Android TV Boxes που κυκλοφορούν και στην Ελλάδα
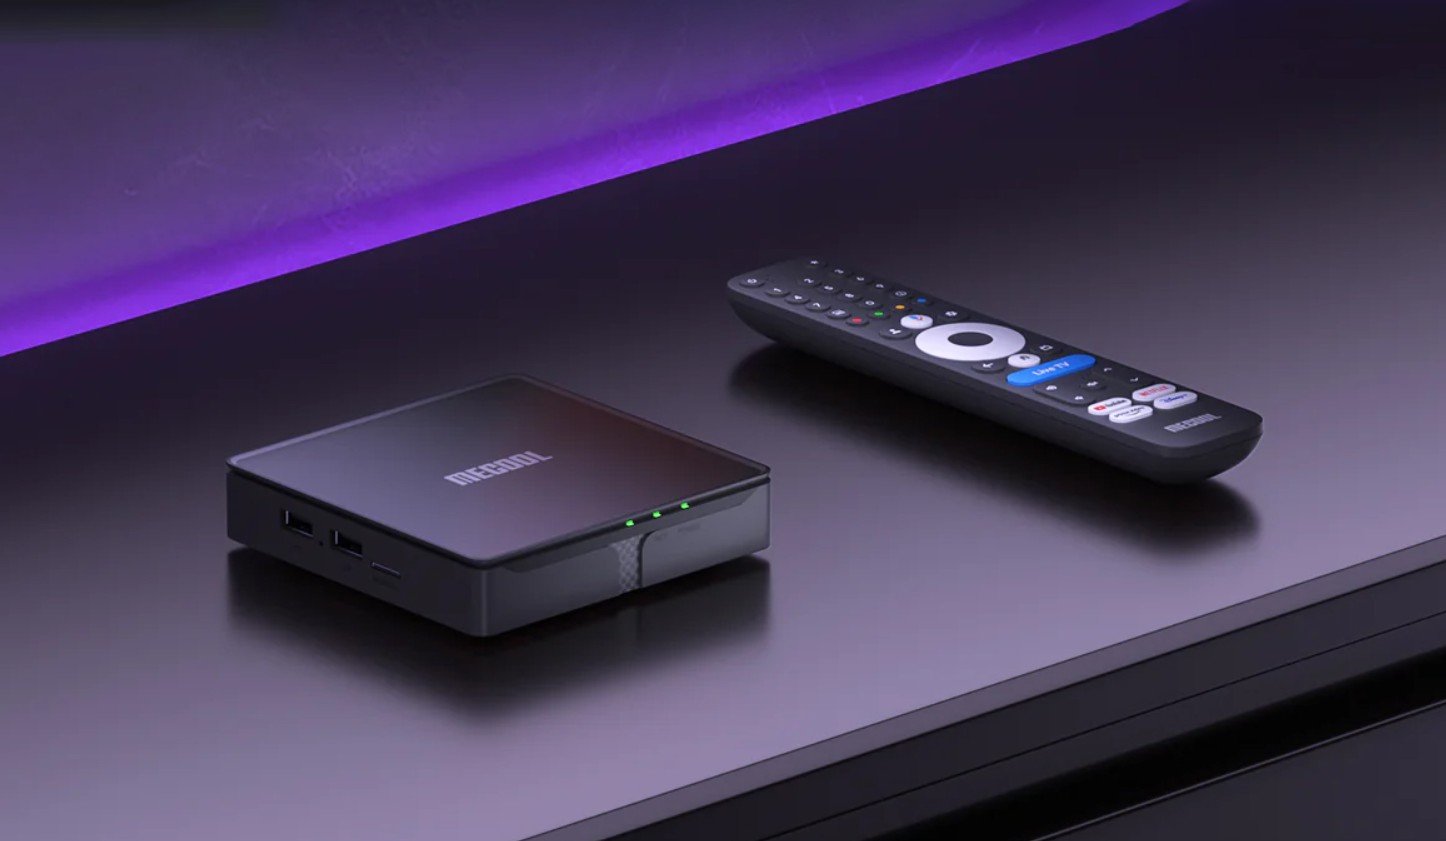
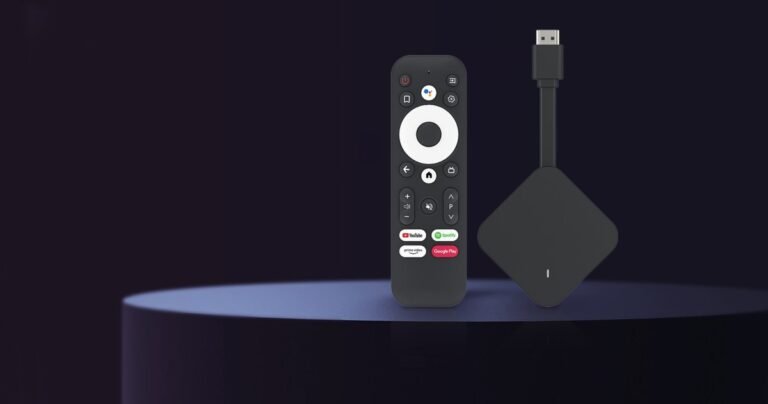
Συναγερμό στον τομέα της κυβερνοασφάλειας σήμανε η Google, αποκαλύπτοντας μια εκτεταμένη υπόθεση κακόβουλου λογισμικού που αφορά εκατοντάδες χιλιάδες συσκευές Android TV boxes. Σύμφωνα με την επίσημη ανακοίνωση της ομάδας Google Threat Intelligence, σε συνεργασία με διεθνείς φορείς ασφαλείας, εξουδετερώθηκε το backdoor «XCPE», το οποίο είχε μετατρέψει περισσότερες από 1,3 εκατομμύρια συσκευές παγκοσμίως σε ένα τεράστιο δίκτυο botnet. Το ζήτημα αγγίζει άμεσα και την ελληνική αγορά, καθώς οι συγκεκριμένες συσκευές, ιδιαίτερα της μάρκας MECOOL, έχουν σημειώσει υψηλές πωλήσεις στη χώρα μας μέσω δημοφιλών διεθνών πλατφορμών και εγχώριων ιστοσελίδων προσφορών.
Εσκεμμένη ενσωμάτωση κακόβουλου κώδικα στο firmware
Το πλέον ανησυχητικό εύρημα της έρευνας της Google είναι ότι η παρουσία του κακόβουλου λογισμικού δεν οφείλεται σε κάποιο κενό ασφαλείας ή παράλειψη, αλλά ενσωματώθηκε σκόπιμα στο λογισμικό (firmware) από την ίδια την κατασκευάστρια εταιρεία, Videostrong Technology Co. Η εν λόγω εταιρεία, υπεύθυνη για την παραγωγή των συσκευών MECOOL, φέρεται να δημιούργησε την κερκόπορτα με αποκλειστικό κίνητρο το οικονομικό όφελος, πουλώντας πρόσβαση σε κυβερνοεγκληματίες.
Οι τρίτοι αυτοί παράγοντες αξιοποιούσαν τη μολυσμένη υποδομή για την εκτέλεση διαφημιστικής απάτης (ad fraud), τη μετατροπή των οικιακών συνδέσεων των χρηστών σε ενδιάμεσους διαμεσολαβητές (residential proxies) εν αγνοία τους, καθώς και για την εγκατάσταση πρόσθετου κακόβουλου λογισμικού. Παράλληλα με τα TV boxes, το ίδιο backdoor εντοπίστηκε και σε άλλες συσκευές IoT (Internet of Things), όπως εξοπλισμό τηλεϊατρικής και ψηφιακές οθόνες.
Οι κίνδυνοι για τους καταναλωτές και η διάδοση στην Ελλάδα
Οι δυνατότητες του XCPE χαρακτηρίζονται ιδιαίτερα επικίνδυνες για την ιδιωτικότητα. Το λογισμικό είχε τη δυνατότητα λήψης στιγμιότυπων οθόνης (screenshots), καταγραφής και έγχυσης πληκτρολογήσεων (keystroke injection), υποκλοπής κωδικών πρόσβασης και προσωπικών δεδομένων, καθώς και απομακρυσμένης εκτέλεσης εντολών συστήματος.
Στην Ελλάδα, τα TV boxes της MECOOL διαδόθηκαν ευρέως τα τελευταία χρόνια, κυρίως μέσω ιστοσελίδων εκπτωτικών κουπονιών που προωθούσαν αγορές από καταστήματα όπως το AliExpress και το Banggood. Παρότι η πρακτική των affiliate συνδέσμων είναι νόμιμη και διαδεδομένη, η ανεπαρκής αξιολόγηση της προέλευσης των προϊόντων οδήγησε χιλιάδες ανυποψίαστους καταναλωτές στην απόκτηση μη πιστοποιημένων συσκευών χαμηλού κόστους, οι οποίες έκρυβαν σοβαρούς ψηφιακούς κινδύνους.
Η παρέμβαση της Google και οι οδηγίες προστασίας
Αντιδρώντας στην απειλή, ο τεχνολογικός κολοσσός προχώρησε σε νομικές ενέργειες, πετυχαίνοντας την κατάσχεση και απενεργοποίηση των διακομιστών ελέγχου (command-and-control servers) που διαχειριζόταν η Videostrong. Παράλληλα, η Google διέκοψε οριστικά κάθε συνεργασία με την κατασκευάστρια εταιρεία, αφαιρώντας της την πιστοποίηση για το οικοσύστημα Android και την πρόσβαση στις επίσημες εφαρμογές της.
Για τους κατόχους των επηρεαζόμενων συσκευών, οι ειδικοί υπογραμμίζουν ότι μια απλή επαναφορά εργοστασιακών ρυθμίσεων δεν επαρκεί, καθώς το backdoor βρίσκεται ενσωματωμένο στο βασικό partition του firmware και επανεγκαθίσταται αυτόματα. Η μοναδική ασφαλής λύση είναι η άμεση αποσύνδεση των συγκεκριμένων TV boxes από το οικιακό δίκτυο και η αντικατάστασή τους με πιστοποιημένες συσκευές από αναγνωρισμένους κατασκευαστές της αγοράς.