OFF THE RECORD: Μη μου λες να ζω με αναμνήσεις…
Άδωνις Γεωργιάδης για την παραβίαση του email του: «Θα ήθελα Porsche, αλλά δεν έχω λεφτά» – Στη Δίωξη Ηλεκτρονικού Εγκλήματος η υπόθεση
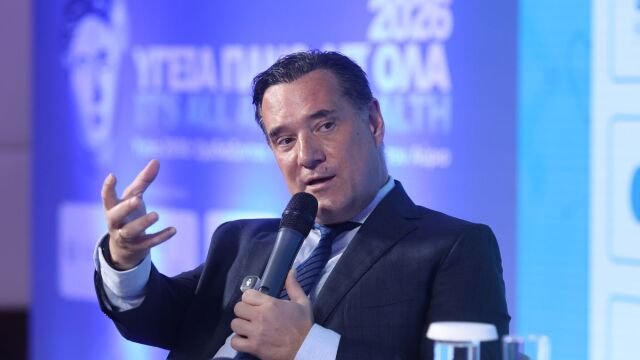
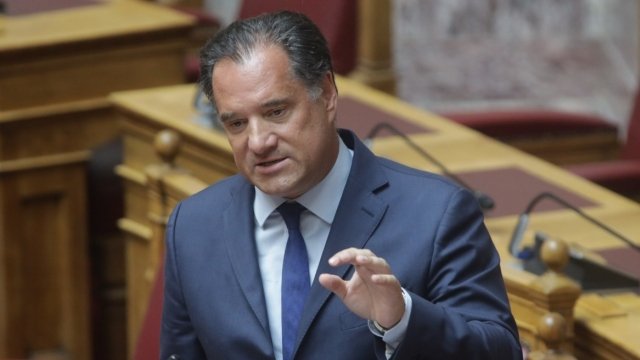
Με έναν συνδυασμό χιούμορ και αυστηρής θεσμικής αντίδρασης σχολίασε ο υπουργός Υγείας, Άδωνις Γεωργιάδης, το πρόσφατο περιστατικό παραβίασης του προσωπικού του λογαριασμού ηλεκτρονικού ταχυδρομείου.
Οι άγνωστοι δράστες, έχοντας αποκτήσει μη εξουσιοδοτημένη πρόσβαση, προχώρησαν σε υποτιθέμενες παραγγελίες πολυτελών οχημάτων αλλά και οπλισμού, προκαλώντας αναστάτωση και κινητοποιώντας άμεσα τις αρμόδιες διωκτικές αρχές.
Οι εικονικές παραγγελίες και οι αντιδράσεις με δόση αυτοσαρκασμού
Αναφερόμενος δημόσια στο περιστατικό, ο κ. Γεωργιάδης ξεκαθάρισε πως πρόκειται για κακόβουλη ενέργεια, υπογραμμίζοντας τις σουρεαλιστικές διαστάσεις που έλαβε η υπόθεση. Όπως εξήγησε, μέσω του παραβιασμένου email εστάλησαν αιτήματα και παραγγελίες για ακριβά αυτοκίνητα γνωστών αυτοκινητοβιομηχανιών, όπως Porsche και Mercedes, καθώς και για στρατιωτικό εξοπλισμό και όπλα.
«Θα ήθελα πολύ να έχω μια Porsche, αλλά δεν έχω τα λεφτά για να την αποκτήσω», σχολίασε χαρακτηριστικά με αυτοσαρκαστική διάθεση, προσθέτοντας μάλιστα ότι μετά τη δημοσιοποίηση της είδησης δέχεται χιουμοριστικά τηλεφωνήματα από γνωστούς και φίλους, οι οποίοι του ζητούν… «να τους κρατήσει μία». Παράλληλα, υπενθύμισε ότι τα οικονομικά του στοιχεία είναι πλήρως καταγεγραμμένα και προσβάσιμα μέσω των δηλώσεων περιουσιακής κατάστασης (πόθεν έσχες), καθιστώντας προφανές το ανυπόστατο των συγκεκριμένων συναλλαγών.
Η παρέμβαση της Δίωξης Ηλεκτρονικού Εγκλήματος
Πέρα όμως από τη χιουμοριστική διάσταση, η υπόθεση έχει λάβει επίσημη νομική οδό, καθώς συνιστά σοβαρή παραβίαση απορρήτου και ψηφιακής ασφάλειας. Ο υπουργός Υγείας έχει ήδη υποβάλει επίσημη καταγγελία στη Διεύθυνση Δίωξης Ηλεκτρονικού Εγκλήματος της Ελληνικής Αστυνομίας, η οποία έχει αναλάβει τη διερεύνηση του συμβάντος.
Οι εξειδικευμένοι αξιωματικοί της υπηρεσίας εξετάζουν τα ψηφιακά ίχνη των δραστών, τις διευθύνσεις IP από τις οποίες πραγματοποιήθηκε η εισβολή, καθώς και τις ακριβείς μεθόδους υποκλοπής των κωδικών πρόσβασης. Στόχος των ερευνών είναι ο εντοπισμός και η ταυτοποίηση των υπευθύνων, καθώς και η διασφάλιση ότι δεν έχουν διαρρεύσει άλλα ευαίσθητα δεδομένα προσωπικού ή υπηρεσιακού χαρακτήρα.
Στο επίκεντρο η κυβερνοασφάλεια των πολιτικών προσώπων
Το περιστατικό αυτό επαναφέρει με ένταση στη δημόσια συζήτηση το ζήτημα της κυβερνοασφάλειας, ειδικά όσον αφορά κυβερνητικά στελέχη και δημόσια πρόσωπα. Σε μια εποχή όπου οι κυβερνοεπιθέσεις, το «phishing» και οι εξελιγμένες μορφές ηλεκτρονικής απάτης πολλαπλασιάζονται, η προστασία των προσωπικών επικοινωνιών καθίσταται κρίσιμη προτεραιότητα.
Σύμφωνα με ειδικούς σε θέματα ασφάλειας πληροφοριακών συστημάτων, ακόμη και απλές επιθέσεις σε προσωπικούς λογαριασμούς μπορούν να προκαλέσουν σοβαρή παραπληροφόρηση και να πλήξουν την αξιοπιστία θεσμικών παραγόντων. Για τον λόγο αυτό, συνιστάται η καθολική εφαρμογή συστημάτων ταυτοποίησης δύο παραγόντων (2FA) και η τακτική ανανέωση των μέτρων ψηφιακής προστασίας.