OFF THE RECORD: Μη μου λες να ζω με αναμνήσεις…
Popcorn Time: Πώς ερευνητές κυβερνοασφάλειας απέτρεψαν τη δημιουργία ενός γιγαντιαίου botnet
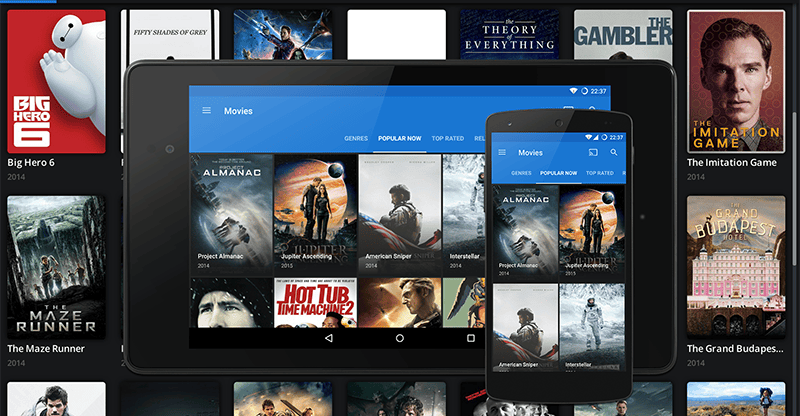
Το Popcorn Time, η εφαρμογή που τη δεκαετία του 2010 απέκτησε τον τίτλο του «Netflix της πειρατείας», έχει εγκαταλειφθεί από τους δημιουργούς της εδώ και χρόνια. Ωστόσο, για εκατομμύρια χρήστες παγκοσμίως, τα ψηφιακά της υπολείμματα συνέχισαν να τρέχουν στο παρασκήνιο των συσκευών τους, μετατρέποντάς τις εν αγνοία τους σε εν δυνάμει μέλη ενός παγκόσμιου στρατού από «ζόμπι» υπολογιστές (botnet). Μπροστά σε αυτόν τον κίνδυνο, ειδικοί κυβερνοασφάλειας ανέλαβαν πρόσφατα δράση με μια ασυνήθιστη επιχείρηση εξουδετέρωσης.
Μια ανοιχτή κερκόπορτα σε εκατομμύρια συστήματα
Ερευνητές της εταιρείας κυβερνοασφάλειας Eye Security εντόπισαν ότι ένας μηχανισμός αυτόματης ενημέρωσης (updater) που συνόδευε τη διακλάδωση «Time4Popcorn» παρέμενε ενεργός σε αναρίθμητες συσκευές με Windows, macOS και Android σε όλο τον κόσμο. Το λογισμικό επικοινωνούσε τακτικά με εγκαταλελειμμένα web domains μέσω μη κρυπτογραφημένου πρωτοκόλλου HTTP, βασιζόμενο παράλληλα σε μια παρωχημένη και ευάλωτη έκδοση του Chrome.
Όπως εξήγησε ο Νιλς Τέουσινκ της Eye Security, η συγκεκριμένη λειτουργία έδινε τη δυνατότητα σε οποιονδήποτε κακόβουλο παράγοντα να αποκτήσει τον έλεγχο των εν λόγω domains. Μέσω μιας επίθεσης τύπου man-in-the-middle ή απλής κατάληψης της υποδομής, ένας επιτιθέμενος θα μπορούσε να διανείμει οποιοδήποτε κακόβουλο λογισμικό με πλήρη δικαιώματα διαχειριστή, στήνοντας ένα πανίσχυρο botnet ικανό για κυβερνοεπιθέσεις μεγάλης κλίμακας ή εκτεταμένη ψηφιακή κατασκοπεία.

Η ανορθόδοξη λύση της Eye Security
Βλέποντας την απειλή, οι αναλυτές της Eye Security βρέθηκαν μπροστά σε ένα ηθικό και πρακτικό δίλημμα. Καθώς η πλήρης αδράνεια θα άφηνε τους χρήστες εκτεθειμένους σε τεράστιο κίνδυνο, αποφάσισαν να επέμβουν άμεσα. Κατοχύρωσαν ένα από τα εγκαταλελειμμένα domains στα οποία προσπαθούσε να συνδεθεί η εφαρμογή και το χρησιμοποίησαν για να αποστείλουν μια ειδική, ακίνδυνη «ενημέρωση».
Αντί να εγκαταστήσει νέο κώδικα, η ενημέρωση αυτή έδινε εντολή στο σύστημα να απενεργοποιήσει οριστικά τον μηχανισμό του updater. Στα συστήματα Windows, η διαδικασία σταμάτησε και απενεργοποίησε την υπηρεσία μέσω του Service Control Manager, ενώ στο macOS εκτελέστηκε μια εντολή shell script που μπλόκαρε την επανεκκίνηση της διαδικασίας. Η μέθοδος δεν εφαρμόστηκε στο Android, καθώς εκεί απαιτείται ρητή αλληλεπίδραση και έγκριση από τον ίδιο τον χρήστη.
Εμπόδια και το τελικό αποτέλεσμα
Η αποστολή δεν ολοκληρώθηκε χωρίς επιπλοκές. Όταν η επιδιόρθωση που δημιούργησε η Eye Security ανέβηκε στην πλατφόρμα VirusTotal, αρκετά προγράμματα προστασίας από ιούς την αναγνώρισαν εσφαλμένα ως κακόβουλο λογισμικό (malware), μπλοκάροντάς την και αφήνοντας την ευάλωτη εφαρμογή ενεργή. Οι ερευνητές αναγκάστηκαν να προσαρμόσουν τον κώδικά τους για να παρακάμψουν τις λανθασμένες αυτές προειδοποιήσεις.
Μέχρι τον Μάρτιο, όταν και ολοκληρώθηκε η επιχείρηση, εστάλησαν περισσότερες από 2 εκατομμύρια λήψεις της ενημέρωσης απενεργοποίησης. Στη συνέχεια, τα σχετικά domains παραδόθηκαν στον μη κερδοσκοπικό οργανισμό κυβερνοασφάλειας Shadowserver Foundation, εξαλείφοντας οριστικά την απειλή και υπενθυμίζοντας παράλληλα τη σημασία της πλήρους απεγκατάστασης ξεχασμένων λογισμικών από τις προσωπικές μας συσκευές.