OFF THE RECORD: Μη μου λες να ζω με αναμνήσεις…
Προσοχή: Επικίνδυνη πλαστή εφαρμογή WhatsApp κυκλοφορεί στο Google Play Store – Εντοπίστηκε και στην Ελλάδα
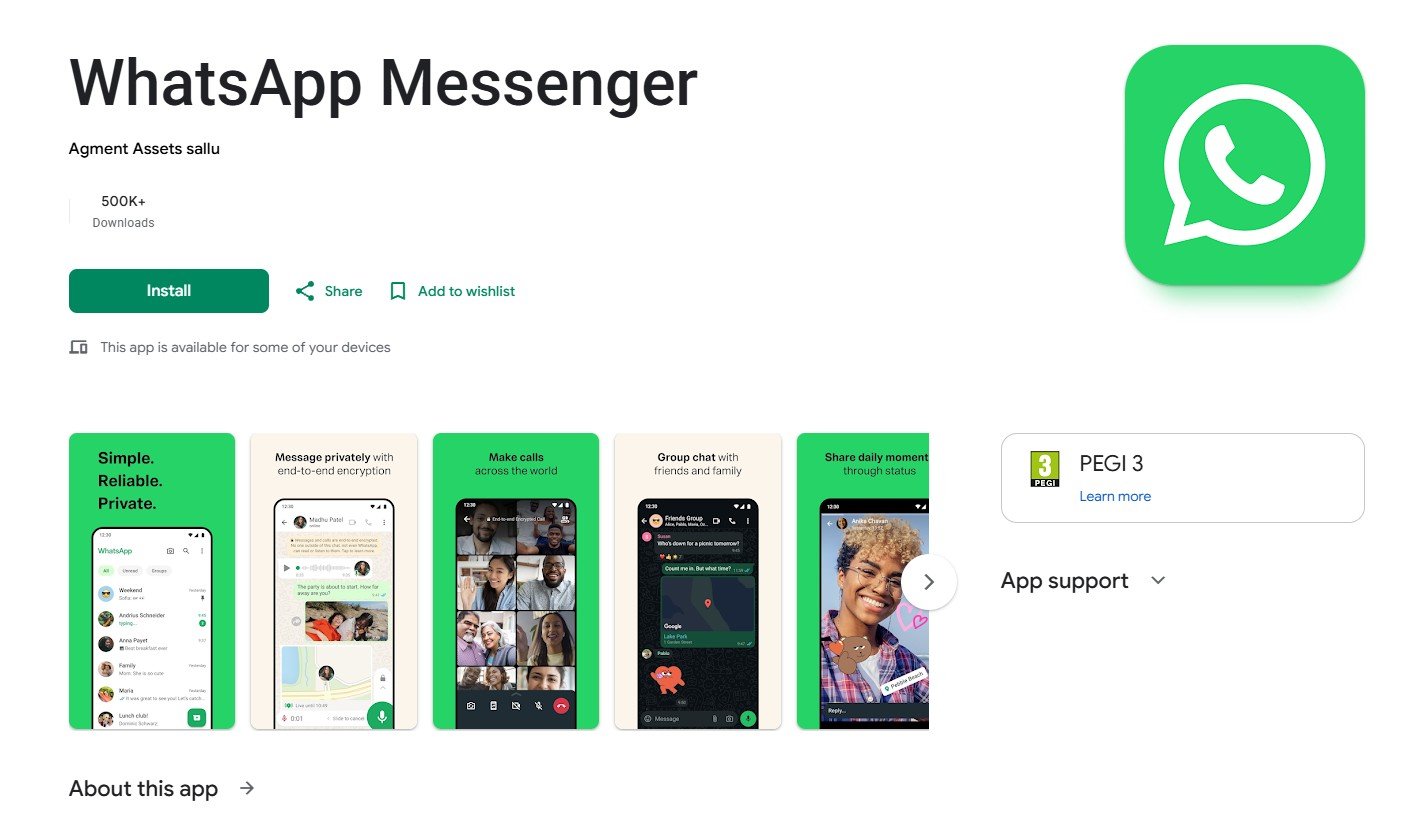
Συναγερμός έχει σημάνει στην κοινότητα της κυβερνοασφάλειας, καθώς μια ιδιαίτερα επικίνδυνη, επιβλαβής εφαρμογή που μιμείται το δημοφιλές WhatsApp κατάφερε να διεισδύσει στο Google Play Store. Το παραπλανητικό λογισμικό έχει ήδη καταγράψει περισσότερες από 500.000 λήψεις παγκοσμίως, ενώ διαπιστώθηκε πως είναι πλήρως προσβάσιμο και από το ελληνικό Play Store, θέτοντας σε κίνδυνο τα δεδομένα ανυποψίαστων χρηστών.
Το κόλπο με τα χορηγούμενα αποτελέσματα αναζήτησης
Το περιστατικό ήρθε αρχικά στο φως από χρήστη της διαδικτυακής πλατφόρμας Reddit, ο οποίος παρατήρησε ότι το κακόβουλο αντίγραφο εμφανιζόταν στην κορυφή των αποτελεσμάτων αναζήτησης ως χορηγούμενη διαφήμιση (sponsored ad). Η συγκεκριμένη πρακτική εκμεταλλεύεται τον μηχανισμό προώθησης του καταστήματος της Google, δίνοντας προτεραιότητα σε εφαρμογές επί πληρωμή έναντι των οργανικών αποτελεσμάτων.
Η απομίμηση αντιγράφει πιστά το εικαστικό περιβάλλον της επίσημης εφαρμογής της Meta. Τα στιγμιότυπα οθόνης, τα γραφικά στοιχεία και η συνολική παρουσίαση είναι σχεδόν πανομοιότυπα με το αυθεντικό WhatsApp Messenger. Ωστόσο, μια πιο προσεκτική ματιά αποκαλύπτει ότι ως δημιουργός αναγράφεται η άγνωστη οντότητα «Agment Assets sallu», για την οποία η συγκεκριμένη εφαρμογή αποτελεί τη μοναδική δημοσίευση στον λογαριασμό της.
Η εκμετάλλευση του Google Play Early Access και η απουσία αξιολογήσεων
Το στοιχείο που καθιστά την εν λόγω απάτη εξαιρετικά αποτελεσματική είναι η πλήρης απουσία αξιολογήσεων και σχολίων. Οι κυβερνοεγκληματίες εκμεταλλεύτηκαν το πρόγραμμα Google Play Early Access, το οποίο προορίζεται για εφαρμογές που βρίσκονται ακόμη σε στάδιο ανάπτυξης και δοκιμών. Σύμφωνα με την πολιτική της Google, στις εκδόσεις πρώιμης πρόσβασης οι δημόσιες κριτικές και η βαθμολογία με αστέρια παραμένουν απενεργοποιημένες.
Τη συγκεκριμένη μέθοδο παράκαμψης των δικλίδων ασφαλείας έχει αναδείξει σε πρόσφατη τεχνική έκθεσή της και η διεθνής εταιρεία κυβερνοασφάλειας Bitdefender. Όπως επισημαίνουν οι αναλυτές ασφαλείας, οι επιτήδειοι επιλέγουν σκόπιμα το καθεστώς Early Access ώστε να στερήσουν από τους χρήστες τη δυνατότητα να προειδοποιήσουν τους υπόλοιπους μέσω αρνητικών αξιολογήσεων. Χωρίς προειδοποιητικά «καμπανάκια», το κοινό οδηγείται στη λανθασμένη εντύπωση ότι πρόκειται για ένα ασφαλές και αξιόπιστο λογισμικό.
Οδηγίες προστασίας για τους χρήστες Android
Το περιστατικό υπογραμμίζει την ανάγκη για αυξημένη επαγρύπνηση κατά τη λήψη εφαρμογών, ακόμα και μέσα από επίσημα ψηφιακά καταστήματα. Πριν προχωρήσουν στην εγκατάσταση οποιασδήποτε εφαρμογής, οι χρήστες καλούνται να ελέγχουν πάντα το όνομα του επίσημου προγραμματιστή (developer) – στην περίπτωση του WhatsApp, ο επίσημος δημιουργός είναι αποκλειστικά η Meta (ή WhatsApp LLC).
Επιπλέον, συνιστάται ιδιαίτερη προσοχή στις ενδείξεις «Sponsored» στα αποτελέσματα αναζήτησης, καθώς η υψηλή θέση κατάταξης δεν συνεπάγεται απαραίτητα γνησιότητα. Σε περιπτώσεις αμφιβολίας, οι καταναλωτές μπορούν να αξιοποιούν εργαλεία ανίχνευσης και διασταύρωσης στοιχείων, όπως η λειτουργία Google Circle to Search, αποφεύγοντας λήψεις εφαρμογών που δεν διαθέτουν επαληθευμένο ιστορικό και επίσημες κριτικές.