OFF THE RECORD: Μη μου λες να ζω με αναμνήσεις…
NSA: Συναγερμός μετά την κατάρρευση του απόρρητου δικτύου – Πώς μια ενημέρωση λογισμικού προκάλεσε μπλακάουτ
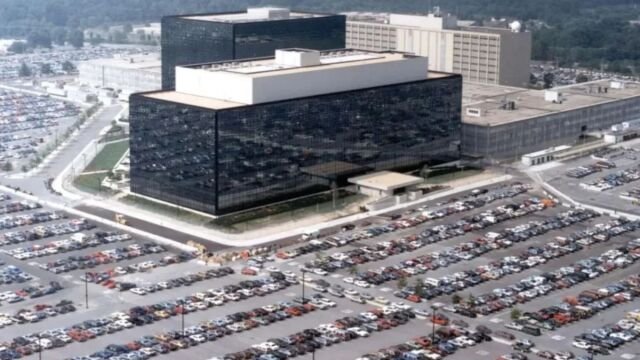
Σε κατάσταση εκτάκτου ανάγκης και επιχειρησιακού συναγερμού τέθηκε η Υπηρεσία Εθνικής Ασφαλείας των ΗΠΑ (NSA), έπειτα από αιφνίδια και εκτεταμένη κατάρρευση του απόρρητου δικτύου επικοινωνιών και διακίνησης πληροφοριών. Το περιστατικό οδήγησε στην άμεση ενεργοποίηση πρωτοκόλλων ασφαλείας και προσωρινό lockdown των διαβαθμισμένων συστημάτων, προκαλώντας εύλογη ανησυχία για ενδεχόμενη κυβερνοεπίθεση σε μία από τις πλέον κρίσιμες υποδομές πληροφοριών παγκοσμίως.
Ωστόσο, οι επίσημες τοποθετήσεις αποσαφήνισαν τα αίτια του πρωτοφανούς συμβάντος, απομακρύνοντας το σενάριο εχθρικής διείσδυσης από ξένους δρώντες. Σύμφωνα με δηλώσεις του διευθυντή Εθνικών Πληροφοριών, Τζέι Κλέιτον, η σοβαρή δυσλειτουργία δεν ήταν αποτέλεσμα εξωτερικής κυβερνοκατασκοπείας, αλλά οφείλεται σε ένα κρίσιμο εσωτερικό τεχνικό σφάλμα κατά τη διαδικασία συντήρησης των συστημάτων.
Το τεχνικό παρασκήνιο: Το λάθος στις διορθώσεις της PHP
Όπως εξήγησε ο Τζέι Κλέιτον, η κατάρρευση του δικτύου προκλήθηκε από αποτυχημένη εγκατάσταση διορθώσεων ασφαλείας (patches). Συγκεκριμένα, οι τεχνικές ομάδες της υπηρεσίας επιχειρούσαν να αντιμετωπίσουν γνωστές ευπάθειες στη γλώσσα προγραμματισμού PHP, η οποία αποτελεί δομικό συστατικό για αρκετές εσωτερικές εφαρμογές και διεπαφές του δικτύου.
Η διαδικασία αναβάθμισης παρουσίασε ασυμβατότητες, δημιουργώντας αλυσιδωτές δυσλειτουργίες στους κεντρικούς διακομιστές. Το αποτέλεσμα ήταν να διακοπεί η επικοινωνία μεταξύ διαβαθμισμένων τερματικών και να παγώσει η ροή κρίσιμων πληροφοριών. Η αυτόματη απόκριση των συστημάτων άμυνας της NSA, αναγνωρίζοντας τη μαζική αποσύνδεση ως πιθανή απειλή, επέβαλε άμεσα ψηφιακό αποκλεισμό (lockdown) ώστε να αποτραπεί οποιαδήποτε διαρροή δεδομένων.
Ανακούφιση για την απουσία κυβερνοεπίθεσης, ανησυχία για τη διαχείριση
Αν και το γεγονός ότι δεν υπήρξε παραβίαση από κρατικούς ή μη χάκερ αποτελεί θετική εξέλιξη για τις υπηρεσίες ασφαλείας στην Ουάσιγκτον, το περιστατικό αναδεικνύει σοβαρά κενά στις διαδικασίες διαχείρισης ενημερώσεων (patch management). Το γεγονός ότι μια ρουτίνα διόρθωσης ευπαθειών της PHP κατέστησε μη λειτουργικό ένα από τα πιο προηγμένα και ασφαλή δίκτυα του πλανήτη, εγείρει ερωτήματα σχετικά με τα πρωτόκολλα δοκιμών σε περιβάλλοντα staging πριν από την εφαρμογή τους στα κεντρικά συστήματα.
Στελέχη κυβερνοασφάλειας επισημαίνουν ότι, παρά τα προηγμένα μέτρα φυσικής και ψηφιακής προστασίας, η εξάρτηση ακόμη και στρατιωτικών δικτύων από ευρέως χρησιμοποιούμενες τεχνολογίες ανοιχτού κώδικα ενέχει λειτουργικούς κινδύνους. Οι τεχνικές ομάδες της NSA εργάστηκαν υπό συνθήκες πίεσης για την επαναφορά των συστημάτων στην προηγούμενη σταθερή έκδοση και τη σταδιακή αποκατάσταση των ασφαλών επικοινωνιών.
Τα διδάγματα για τις κρίσιμες υποδομές
Το περιστατικό στην NSA λειτουργεί ως προειδοποίηση για οργανισμούς διαχείρισης κρίσιμων υποδομών διεθνώς. Η ανάγκη ταχείας αντιμετώπισης ευπαθειών είναι επιτακτική, ωστόσο η ανεπαρκής δοκιμή των διορθώσεων μπορεί να αποδειχθεί εξίσου επιζήμια με μια κυβερνοεπίθεση. Η Ουάσιγκτον ξεκίνησε ήδη εσωτερική έρευνα για την πλήρη αποτίμηση του περιστατικού, ενώ αναμένεται η αναθεώρηση των πρωτοκόλλων αναβάθμισης λογισμικού σε όλα τα τμήματα της κοινότητας πληροφοριών.