OFF THE RECORD: Μη μου λες να ζω με αναμνήσεις…
Απάτη με ψεύτικα SMS για κλήσεις της Τροχαίας: Πώς να προστατευτείτε σύμφωνα με τον Δημήτρη Παπαστεργίου
Ιδιαίτερα ανησυχητικές διαστάσεις λαμβάνει το τελευταίο διάστημα ένα νέο κύμα ηλεκτρονικής απάτης, με επιτήδειους να στέλνουν μαζικά παραπλανητικά γραπτά μηνύματα (SMS) σε πολίτες, υποστηρίζοντας ψευδώς ότι εκκρεμούν εις βάρος τους κλήσεις από την Τροχαία. Με την Ελληνική Αστυνομία να εκδίδει συνεχείς προειδοποιήσεις, ο υπουργός Ψηφιακής Διακυβέρνησης, Δημήτρης Παπαστεργίου, έδωσε το σαφές στίγμα για τον τρόπο με τον οποίο οι πολίτες μπορούν να ξεχωρίσουν άμεσα την παγίδα και να προστατεύσουν τα προσωπικά τους δεδομένα.
Η ανατομία της απάτης και οι μέθοδοι παραπλάνησης
Η συγκεκριμένη κυβερνοεπίθεση βασίζεται στην τεχνική του smishing (phishing μέσω SMS). Οι δράστες αποστέλλουν μηνύματα τα οποία εμφανίζονται να προέρχονται απευθείας από την Τροχαία ή από επίσημους κρατικούς φορείς. Στο κείμενο του μηνύματος εμπεριέχεται ένας συντομευμένος υπερσύνδεσμος (όπως υπηρεσίες τύπου bit.ly), ο οποίος χρησιμοποιείται σκόπιμα για να αποκρύψει την πραγματική, κακόβουλη ηλεκτρονική διεύθυνση.
Όταν το θύμα πατήσει τον σύνδεσμο, οδηγείται σε πλαστές ιστοσελίδες που αντιγράφουν πιστά το εικαστικό περιβάλλον της ενιαίας ψηφιακής πύλης gov.gr, φέροντας παράλληλα τα επίσημα λογότυπα της Ελληνικής Αστυνομίας. Στόχος των κυβερνοεγκληματιών είναι η υποκλοπή τραπεζικών στοιχείων ή κωδικών πρόσβασης. Για να εντείνουν την πίεση και να παρακάμψουν την κριτική σκέψη των χρηστών, τα μηνύματα συνοδεύονται συχνά από εκβιαστικά χρονικά περιθώρια, όπως: «Σήμερα είναι η τελευταία ημέρα για να επωφεληθείτε από την έκπτωση 50%».
Ο «χρυσός κανόνας» που έθεσε ο Δημήτρης Παπαστεργίου
Θέλοντας να βάλει οριστικό τέλος στη σύγχυση που προκαλούν αυτές οι κακόβουλες ενέργειες, ο υπουργός Ψηφιακής Διακυβέρνησης, Δημήτρης Παπαστεργίου, ξεκαθάρισε τη λειτουργία των ψηφιακών υπηρεσιών του κράτους. Όπως υπογράμμισε χαρακτηριστικά, ούτε το gov.gr ούτε η δημόσια διοίκηση συνολικά αποστέλλουν ποτέ μηνύματα SMS για κλήσεις της Τροχαίας τα οποία περιέχουν ενεργούς συνδέσμους.
Αυτός ο απλός κανόνας αποτελεί και την ασφαλέστερη γραμμή άμυνας: οποιοδήποτε SMS ειδοποιεί για τροχονομική παράβαση και καλεί τον παραλήπτη να πατήσει σε κάποιο link αποτελεί χωρίς καμία αμφιβολία απόπειρα απάτης. Παράλληλα, στο πλαίσιο του σχεδιασμού για το νέο gov.gr που αναμένεται να τεθεί σε παραγωγική λειτουργία το 2027, οι μηχανισμοί επαλήθευσης και ασφάλειας των ψηφιακών ειδοποιήσεων αναμένεται να ενισχυθούν περαιτέρω.
Πώς γίνεται ο έλεγχος πραγματικών παραβάσεων
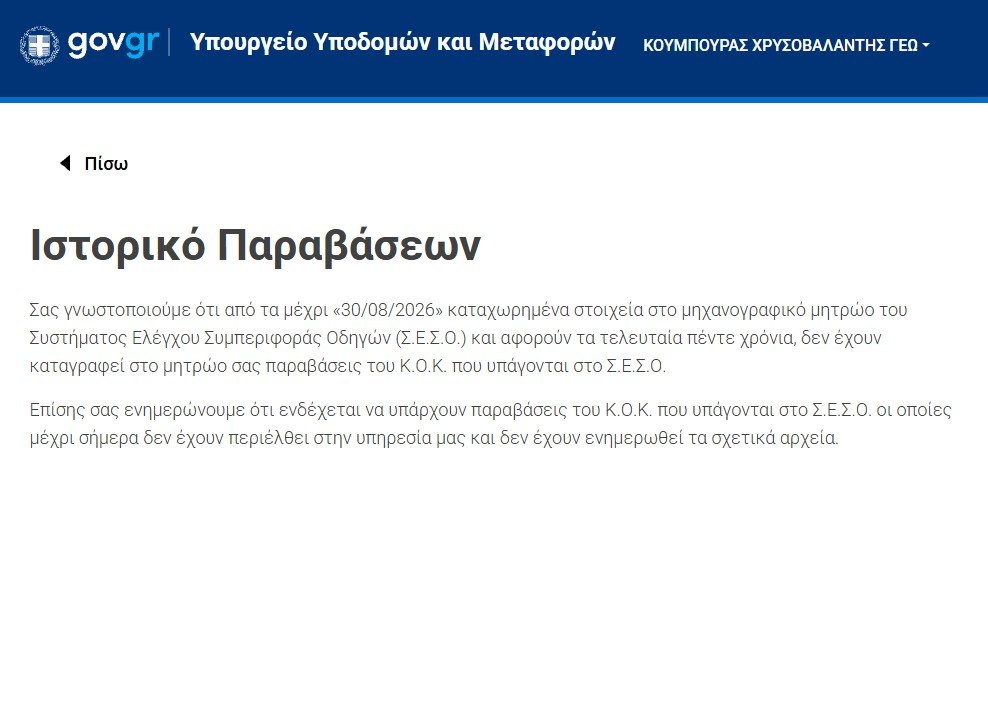
Για τους οδηγούς που επιθυμούν να επιβεβαιώσουν εάν πράγματι υπάρχει εκκρεμότητα με την Τροχαία, η Πολιτεία παρέχει ασφαλείς, θεσμικούς διαύλους. Στην πύλη gov.gr λειτουργεί επισήμως η ειδική υπηρεσία «Αντίγραφο Πράξης Βεβαίωσης της Παράβασης».
Μέσω αυτής της εφαρμογής, οι ενδιαφερόμενοι πολίτες μπορούν να υποβάλουν ψηφιακή αίτηση προς την Ελληνική Αστυνομία για να λάβουν το επίσημο αντίγραφο της παράβασης, υπό την προϋπόθεση ότι το συμβάν έχει καταγραφεί εντός του τελευταίου εξαμήνου από την ημερομηνία υποβολής. Οι αρχές συνιστούν στους πολίτες να μην εισάγουν ποτέ προσωπικά ή τραπεζικά δεδομένα σε ιστοσελίδες στις οποίες οδηγήθηκαν μέσω SMS και να πληκτρολογούν οι ίδιοι τη διεύθυνση gov.gr στο πρόγραμμα περιήγησής τους.