OFF THE RECORD: Μη μου λες να ζω με αναμνήσεις…
Google: Κατασκευαστής Android μετέτρεψε 1,3 εκατομμύριο συσκευές σε παγκόσμιο botnet
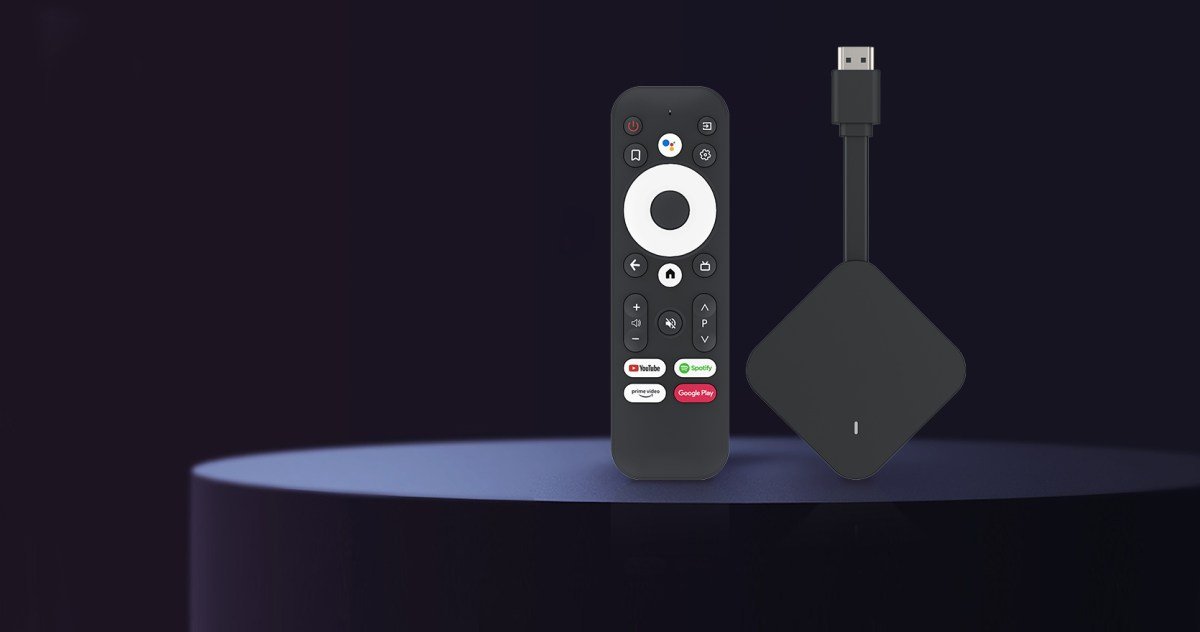
Σε μια αποκαλυπτική κίνηση που φέρνει στο φως σοβαρά κενά στην αλυσίδα εφοδιασμού τεχνολογίας, η Google προχώρησε στον τερματισμό της συνεργασίας της με έναν επίσημο κατασκευαστή υλικού. Σύμφωνα με επίσημη ανακοίνωση του τεχνολογικού κολοσσού, η κινεζική εταιρεία Videostrong Technology φέρεται να εγκατέστησε σκόπιμα μια κερκόπορτα (backdoor) σε τουλάχιστον 1,3 εκατομμύριο συσκευές, μετατρέποντάς τες σε ένα εκτεταμένο κακόβουλο δίκτυο (botnet) για οικονομικό όφελος.
Εσκεμμένη μόλυνση και αξιοποίηση για διαφημιστική απάτη
Η υπόθεση αφορά κυρίως set-top boxes βασισμένα στο λειτουργικό σύστημα Android, αλλά και μια ευρεία γκάμα έξυπνων συσκευών IoT. Μεταξύ των επηρεασμένων προϊόντων περιλαμβάνονται συστήματα τηλεϊατρικής, μηχανήματα καραόκε, καθώς και οθόνες ψηφιακής σήμανσης (digital signage). Όπως επισημαίνει η Google, η κερκόπορτα δεν ήταν αποτέλεσμα τυχαίου σφάλματος ή εξωτερικής κυβερνοεπίθεσης, αλλά είχε αναπτυχθεί και ενσωματωθεί σκόπιμα στο υλικολογισμικό των συσκευών για πολλά συναπτά έτη.
Η Videostrong, με έδρα τη Σεντζέν της Κίνας, φέρεται να χρησιμοποίησε εξελιγμένες τεχνικές απόκρυψης κώδικα (obfuscation techniques). Το κακόβουλο λογισμικό ενεργοποιούνταν αυτόματα μόλις ο τελικός χρήστης εκκινούσε τη συσκευή για πρώτη φορά. Στη συνέχεια, ο κατασκευαστής πουλούσε την πρόσβαση σε εγκληματικά δίκτυα, τα οποία αξιοποιούσαν τους μολυσμένους αποκωδικοποιητές για ψηφιακή διαφημιστική απάτη (ad fraud), υποκλοπή προσωπικών δεδομένων και παράνομη ανακατεύθυνση διαδικτυακής κίνησης μέσω οικιακών δικτύων μεσολάβησης (residential proxy networks).

Η αντίδραση της Google και τα μέτρα ασφαλείας
Μόλις εντοπίστηκε η δραστηριότητα, η ομάδα ασφαλείας της Google προχώρησε στην εξουδετέρωση του μηχανισμού της κερκόπορτας και διέκοψε οριστικά κάθε δεσμό με τη Videostrong. Στην κινεζική εταιρεία επιβλήθηκε πλήρης απαγόρευση κατασκευής ή πώλησης πιστοποιημένων συσκευών Android, καθώς και παροχής σχετικού λογισμικού.
Παράλληλα, η Google ανέλαβε δράση για την κατάρριψη των τομέων εντολών και ελέγχου (Command and Control – C2) που διαχειρίζονταν τα συνεργαζόμενα κακόβουλα κυκλώματα. Σύμφωνα με τις εκτιμήσεις των ειδικών κυβερνοασφάλειας της εταιρείας, η εξάρθρωση αυτής της υποδομής εκτιμάται ότι απέκοψε την πρόσβαση σε τουλάχιστον 10 εκατομμύρια επιπλέον παραβιασμένες συσκευές παγκοσμίως, οι οποίες είχαν μολυνθεί μέσω παράλληλων καναλιών διανομής.
Το περιστατικό υπογραμμίζει τους διαρκείς κινδύνους που ελλοχεύουν σε επίπεδο hardware και firmware από τρίτους προμηθευτές. Ανταποκρινόμενη στην πρόκληση, η Google ανακοίνωσε ότι έχει ήδη αναθεωρήσει και αυστηροποιήσει πλήρως τις διαδικασίες ελέγχου και πιστοποίησης των κατασκευαστών συσκευών, στοχεύοντας στην αποτροπή παρόμοιων περιστατικών στο οικοσύστημα του Android στο μέλλον.