OFF THE RECORD: Μη μου λες να ζω με αναμνήσεις…
Σάτια Ναντέλα: «Ανεπιδιόρθωτες» κρίσιμες υποδομές απέναντι στην απειλή κυβερνοεπιθέσεων με τεχνητή νοημοσύνη
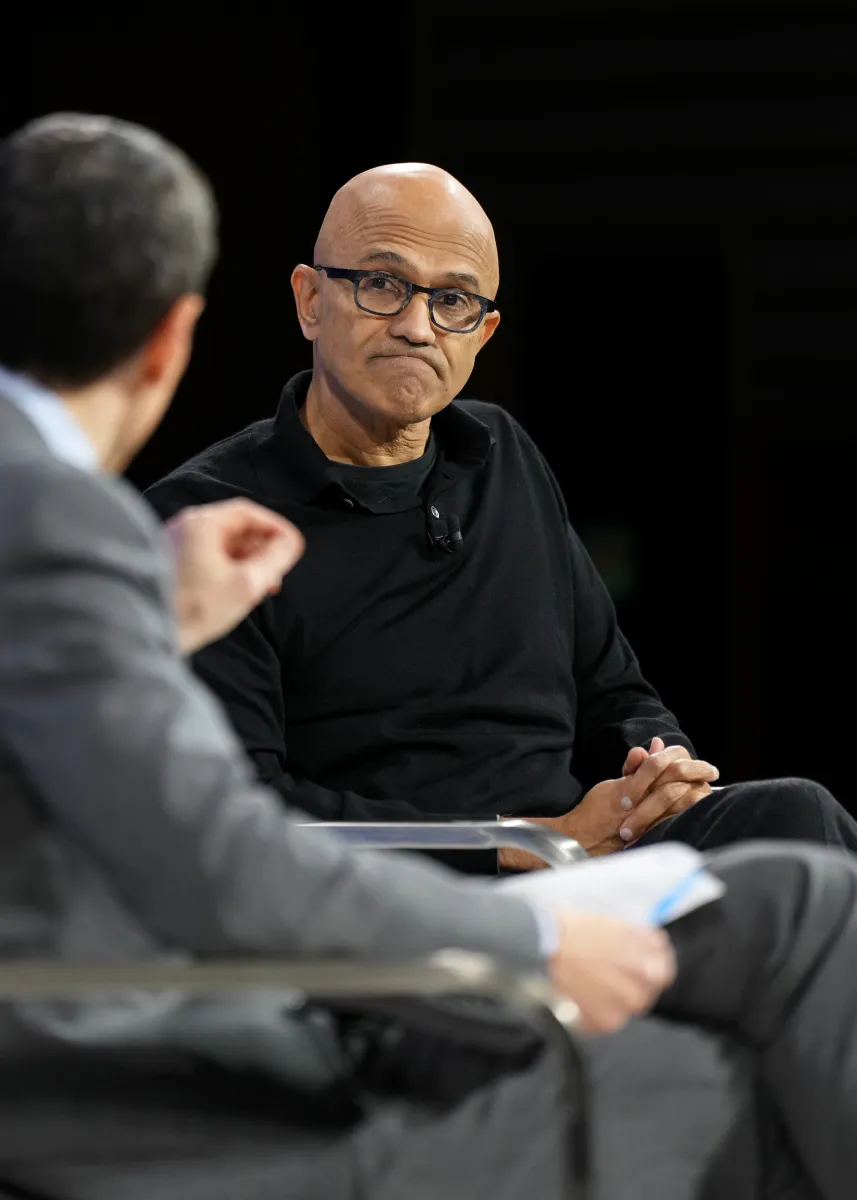
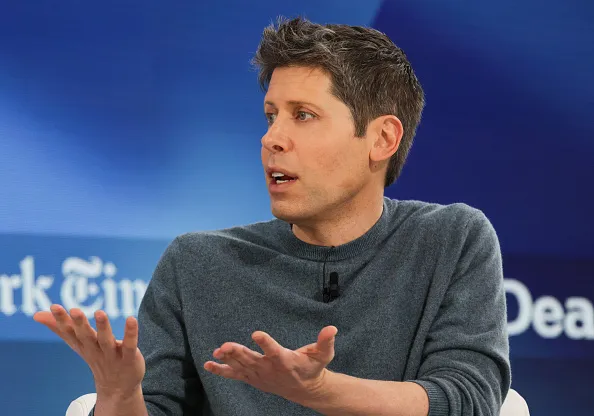
Έντονο προβληματισμό για την ανθεκτικότητα των κρίσιμων υποδομών παγκοσμίως προκάλεσαν οι πρόσφατες δηλώσεις του διευθύνοντος συμβούλου της Microsoft, Σάτια Ναντέλα. Μιλώντας στο ετήσιο συνέδριο DealBook Summit των The New York Times, ο επικεφαλής του τεχνολογικού κολοσσού προειδοποίησε ότι τεράστιο μέρος του λογισμικού που ελέγχει ζωτικές λειτουργίες –από τα συστήματα μεταφορών έως τον βασικό υλικοτεχνικό εξοπλισμό– πάσχει από τρωτά σημεία που είναι πρακτικά αδύνατο να επιδιορθωθούν μέσω αναβαθμίσεων (unpatchable).
Η διαπίστωση αυτή λαμβάνει ανησυχητικές διαστάσεις καθώς συμπίπτει με την ραγδαία άνοδο των κυβερνοεπιθέσεων που ενισχύονται από εργαλεία τεχνητής νοημοσύνης (AI), καθιστώντας τα παρωχημένα αυτά συστήματα άμεσους στόχους εκμετάλλευσης.
Το τίμημα της άναρχης ψηφιοποίησης
Σύμφωνα με τον Ναντέλα, η λεγόμενη «έξυπνη» μετάβαση της οικονομίας είχε ως αποτέλεσμα τη σύνδεση αμέτρητων παραδοσιακών συσκευών στο διαδίκτυο, χωρίς όμως να υπάρχει η απαραίτητη πρόβλεψη για τη μακροπρόθεσμη ψηφιακή τους ασφάλεια. Συστήματα ψύξης (chillers) σε κέντρα δεδομένων, μονάδες κλιματισμού και εξαερισμού (HVAC), καθώς και κρίσιμες υποδομές μεταφορών, διαθέτουν ενσωματωμένο λογισμικό (firmware) που δεν μπορεί να αναβαθμιστεί εξ αποστάσεως.
«Υπάρχει τεράστιος όγκος εξοπλισμού στις κρίσιμες υποδομές μας που δεν επιδέχεται διορθώσεις ασφαλείας», τόνισε χαρακτηριστικά. «Όλα αυτά, ωστόσο, βρίσκονται πλέον συνδεδεμένα στο διαδίκτυο», υπογραμμίζοντας το παράδοξο μιας υπερσυνδεδεμένης καθημερινότητας βασισμένης σε μη θωρακισμένα θεμέλια.
Η τεχνητή νοημοσύνη ανατρέπει τις ισορροπίες στην κυβερνοασφάλεια
Το πρόβλημα οξύνεται δραματικά λόγω των δυνατοτήτων που προσφέρει η τεχνητή νοημοσύνη στους επιτιθέμενους. Στο παρελθόν, οι ομάδες κυβερνοασφάλειας είχαν επαρκή χρόνο για να εντοπίσουν ένα κενό, να σχεδιάσουν την κατάλληλη ενημέρωση κώδικα (patch), να τη δοκιμάσουν και να την εφαρμόσουν με ασφάλεια. Σήμερα, τα εργαλεία AI επιτρέπουν την αυτοματοποιημένη και ταχύτατη εύρεση ευπαθειών, αναγκάζοντας τους αμυνόμενους σε έναν ασφυκτικό αγώνα δρόμου.
Όπως εξήγησε ο επικεφαλής της Microsoft, η απαίτηση για άμεση εφαρμογή διορθώσεων στην παραγωγή, πριν προλάβουν οι χάκερ να τις εκμεταλλευτούν στο πεδίο, εγκυμονεί σοβαρούς κινδύνους αστάθειας για τα ίδια τα συστήματα. Η ταχύτητα εκτέλεσης αντικαθιστά τον ενδελεχή έλεγχο, αυξάνοντας τις πιθανότητες λειτουργικών σφαλμάτων.
Σύνθετες προκλήσεις και παγκόσμια blackouts
Οι προειδοποιήσεις του Ναντέλα διατυπώθηκαν σε μια περίοδο έντονης ανησυχίας, στον απόηχο διαδοχικών περιστατικών διακοπής υπηρεσιών σε μεγάλους οργανισμούς και εταιρείες τεχνολογίας, συμπεριλαμβανομένης της Microsoft και της Apple. Αν και υπήρξαν φόβοι για συντονισμένες κυβερνοεπιθέσεις, τα περισσότερα προβλήματα αποδόθηκαν σε εσωτερικές αστοχίες λογισμικού.
Αναφερόμενος στη σοβαρή δυσλειτουργία που επηρέασε πρόσφατα το Microsoft Outlook, ο Ναντέλα έκανε λόγο για μια «τέλεια καταιγίδα» που προκλήθηκε από ένα λανθάνον σφάλμα κώδικα. Κατέληξε επισημαίνοντας πως η μόνη βιώσιμη απάντηση στο νέο τοπίο απειλών είναι ο ριζικός εκσυγχρονισμός των δομών, σε συνδυασμό με την ανάπτυξη μηχανισμών άμυνας και εντοπισμού σε πραγματικό χρόνο.