OFF THE RECORD: Μη μου λες να ζω με αναμνήσεις…
Συναγερμός στο διαδίκτυο: Κρίσιμες ευπάθειες στην PHP έθεσαν εκτός λειτουργίας διεθνείς ιστοσελίδες
Παγκόσμιος συναγερμός έχει σημάνει στην κοινότητα της κυβερνοασφάλειας και στους διαχειριστές διαδικτυακών υποδομών, έπειτα από τον εντοπισμό δύο εξαιρετικά κρίσιμων κενών ασφαλείας στον πυρήνα της γλώσσας προγραμματισμού PHP. Καθώς η PHP αποτελεί τη ραχοκοκαλιά του μεγαλύτερου μέρους του παγκόσμιου ιστού και πλατφορμών όπως το WordPress, η σοβαρότητα της κατάστασης οδήγησε κυβερνητικούς φορείς και διεθνείς οργανισμούς στην προσωρινή απόσυρση κρίσιμων ιστοσελίδων για την αποτροπή κακόβουλων επιθέσεων.
Η ανατομία των ευπαθειών και η παρέμβαση της τεχνητής νοημοσύνης
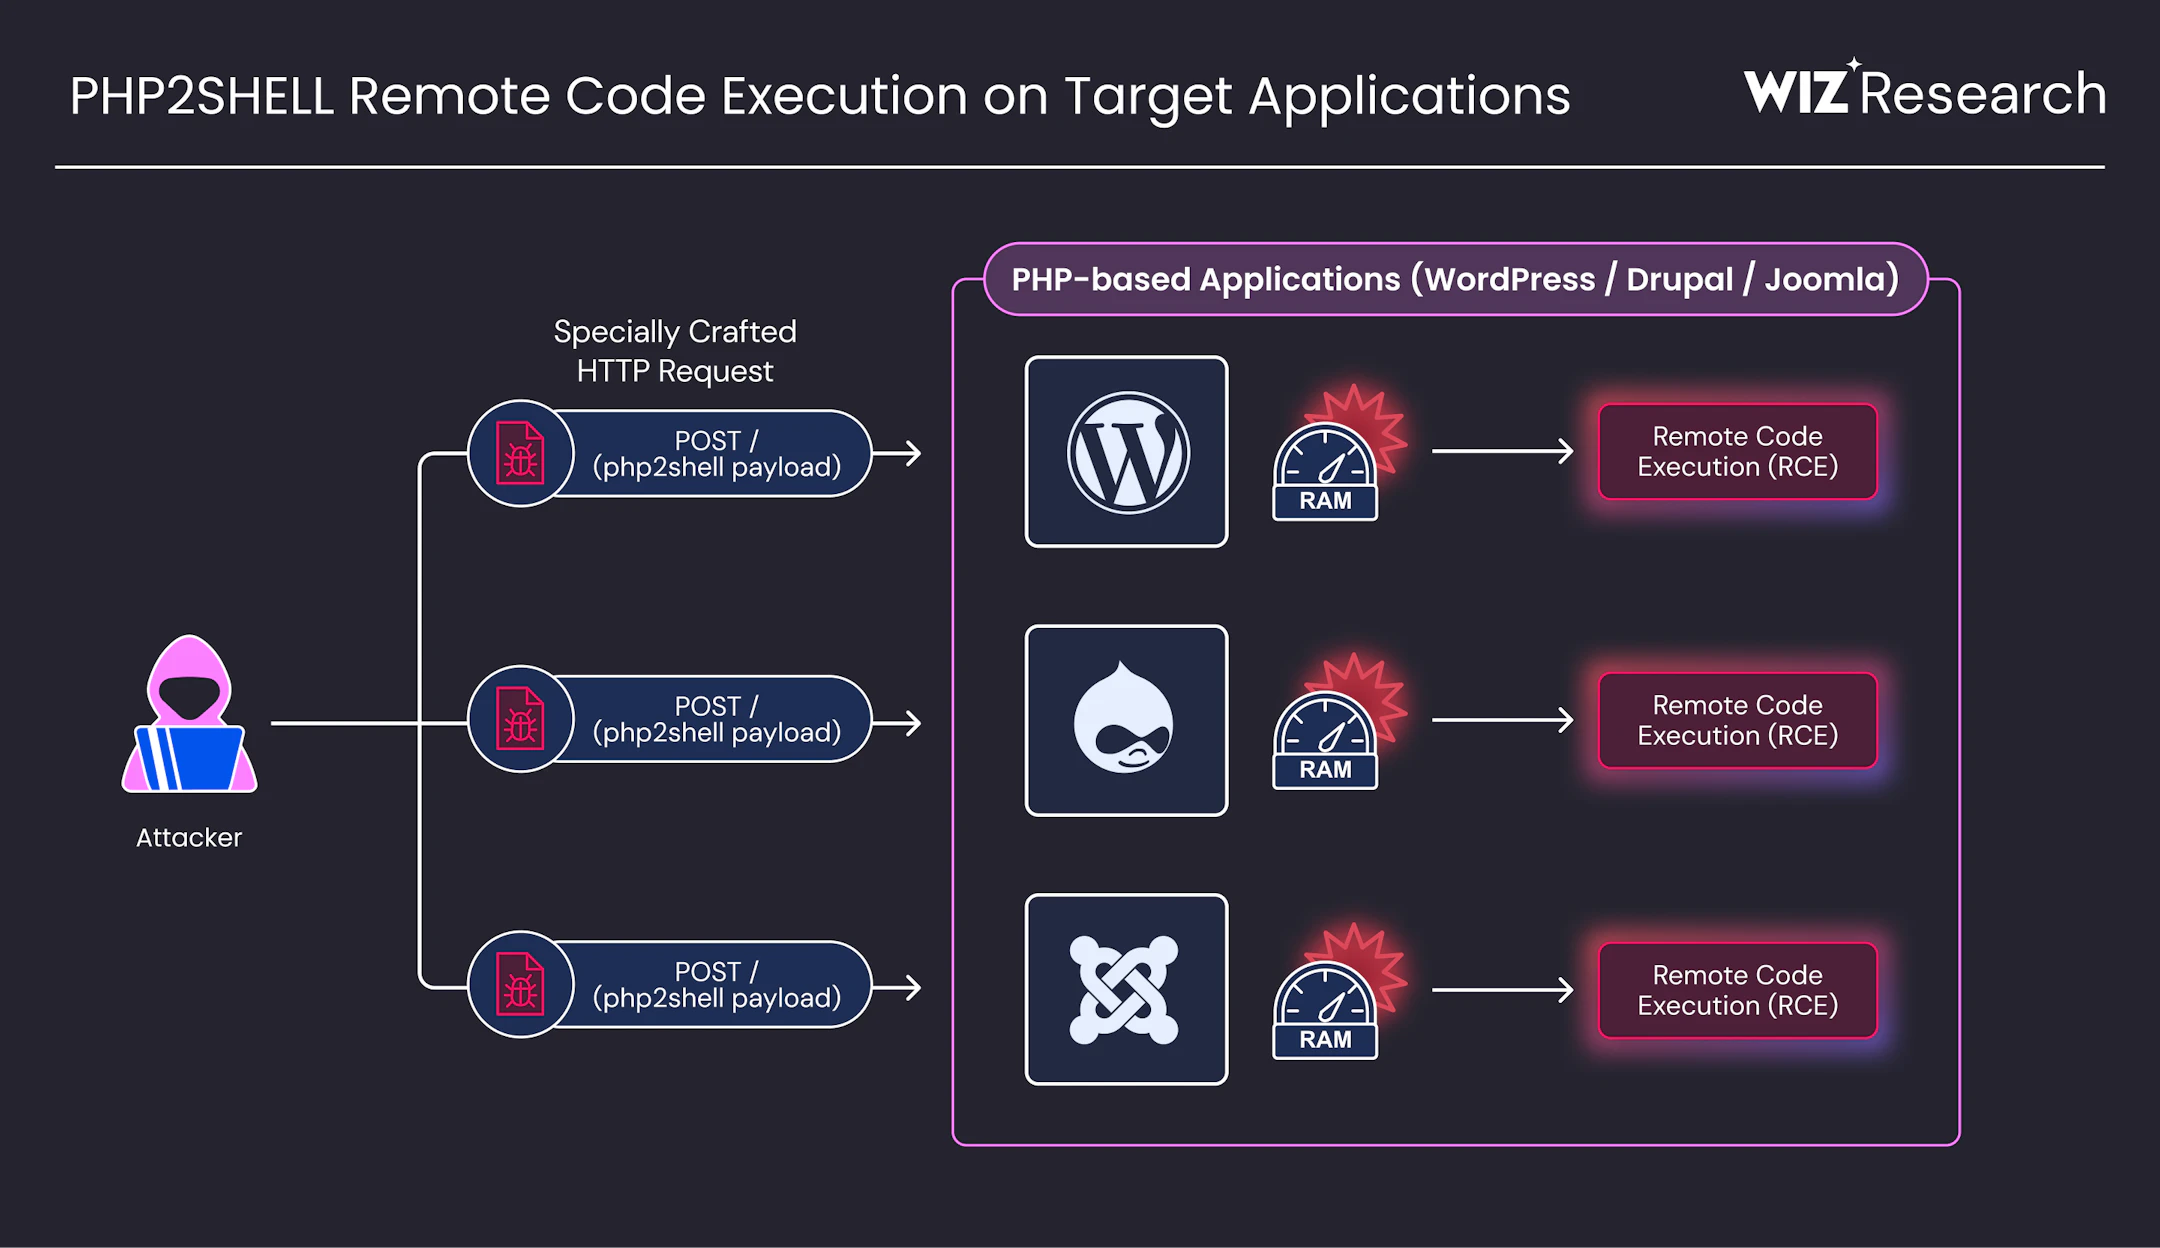
Οι αδυναμίες, οι οποίες έλαβαν τις επίσημες ονομασίες CVE-2026-109618 και CVE-2026-109619, βαθμολογήθηκαν με δείκτη επικινδυνότητας 9,2 στα 10 στην κλίμακα CVSS. Το πρόβλημα εντοπίζεται στον τρόπο με τον οποίο η γλώσσα διαχειρίζεται τη μνήμη του συστήματος, δίνοντας τη δυνατότητα σε επιτιθέμενους να εκτελέσουν απομακρυσμένα κακόβουλο κώδικα (Remote Code Execution) χωρίς προηγούμενη εξουσιοδότηση. Επιπλέον, το δεύτερο κενό επιτρέπει την υποκλοπή ευαίσθητων δεδομένων απευθείας από τη μνήμη του διακομιστή, όπως κωδικούς πρόσβασης και κλειδιά ασφαλείας API.
Ένα από τα πλέον αξιοσημείωτα στοιχεία της υπόθεσης είναι η καταλυτική συμβολή της τεχνητής νοημοσύνης στον εντοπισμό τους. Ερευνητές της εταιρείας κυβερνοασφάλειας Wiz εντόπισαν τα κενά χρησιμοποιώντας εξειδικευμένα εργαλεία AI, ενώ ανεξάρτητα η εταιρεία Calif κατέληξε στα ίδια ευρήματα αξιοποιώντας μοντέλο της OpenAI. Τα προηγμένα αυτά συστήματα δεν περιορίστηκαν σε επιφανειακούς ελέγχους, αλλά συνδύασαν σύνθετες παραμέτρους για να συνθέσουν ένα ρεαλιστικό σενάριο επίθεσης σε ελάχιστο χρόνο.
Μαζικές διακοπές λειτουργίας από κυβερνήσεις και οργανισμούς
Η άμεση απειλή ανάγκασε κορυφαίους δημόσιους και ιδιωτικούς φορείς να λάβουν έκτακτα μέτρα προστασίας. Σύμφωνα με δημοσιογραφικές πληροφορίες, η κυβέρνηση της Φινλανδίας, οι δημοτικές αρχές του Εδιμβούργου, καθώς και η εθνική υπηρεσία κυβερνοασφάλειας της Ολλανδίας κατέβασαν προσωρινά τις διαδικτυακές πύλες τους προκειμένου να θωρακιστούν. Παράλληλα, το βρετανικό δίκτυο BBC έθεσε εκτός λειτουργίας πλατφόρμες δημοφιλών τηλεοπτικών παραγωγών του, αναμένοντας την κυκλοφορία των διορθωτικών ενημερώσεων.
Επείγουσα ανάγκη για αναβαθμίσεις σε επίπεδο διακομιστή
Η επίσημη ομάδα ανάπτυξης της PHP διέθεσε ήδη στην κυκλοφορία κρίσιμα patches για όλες τις υποστηριζόμενες εκδόσεις. Συγκεκριμένα, οι ασφαλείς εκδόσεις στις οποίες οφείλουν να μεταβούν άμεσα οι διαχειριστές είναι οι PHP 8.2.35, 8.3.36, 8.4.27 και 8.5.12. Οι ειδικοί υπογραμμίζουν ότι ένα απλό update σε επίπεδο εφαρμογής ή σε πρόσθετα (plugins) του WordPress δεν επαρκεί, καθώς η επιδιόρθωση απαιτείται να γίνει απευθείας στον διακομιστή (server) και στις υποδομές φιλοξενίας (hosting).
Το περιστατικό αναδεικνύει για ακόμη μία φορά τη διττή φύση της τεχνητής νοημοσύνης στο πεδίο της ψηφιακής ασφάλειας. Ενώ στην προκειμένη περίπτωση τα εργαλεία της OpenAI και οι αλγόριθμοι μηχανικής μάθησης λειτούργησαν υπέρ της άμυνας αποτρέποντας εκτεταμένες ζημιές, είναι σαφές ότι η ικανότητα των μοντέλων να εντοπίζουν ευπάθειες μηδενικής ημέρας (zero-day) στα χέρια κακόβουλων παραγόντων καθιστά την ταχύτητα απόκρισης των διαχειριστών πιο κρίσιμη από ποτέ.