OFF THE RECORD: Μη μου λες να ζω με αναμνήσεις…
Κενά ασφαλείας στο πρωτόκολλο MCP: Πώς οι AI πράκτορες εκθέτουν κρίσιμα εταιρικά δεδομένα
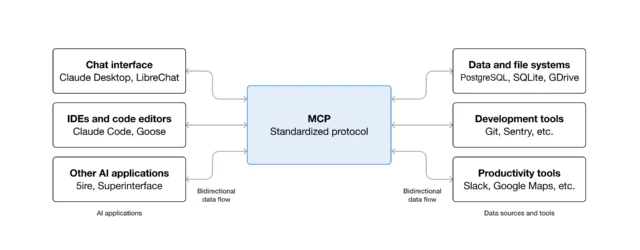
Η ραγδαία υιοθέτηση αυτόνομων πρακτόρων τεχνητής νοημοσύνης (AI agents) από χιλιάδες οργανισμούς παγκοσμίως ανοίγει νέες, επικίνδυνες κερκόπορτες για την κυβερνοασφάλεια. Στο επίκεντρο των ανησυχιών βρίσκεται πλέον το Model Context Protocol (MCP), ένα ταχέως αναπτυσσόμενο πρωτόκολλο που επιτρέπει την ενδοεταιρική επικοινωνία και ανάθεση εργασιών μεταξύ διαφορετικών AI πρακτόρων. Πρόσφατες αποκαλύψεις δείχνουν ότι δομικές αδυναμίες στο εν λόγω πρωτόκολλο θέτουν σε κίνδυνο ευαίσθητα εταιρικά δεδομένα και βάσεις δεδομένων κολοσσών όπως η Google.
Η αρχιτεκτονική του «τυφλού» συστήματος εμπιστοσύνης
Τους τελευταίους μήνες, οργανισμοί όπως η Google, η JP Morgan Chase, η Rapid7, αλλά και κρατικές υπηρεσίες της Γαλλίας και των ΗΠΑ, διαπίστωσαν ευπάθειες που επέτρεπαν σε κακόβουλους παράγοντες να χρησιμοποιήσουν έναν πράκτορα εντός του εσωτερικού δικτύου για να μεταδώσουν επιβλαβείς εντολές σε άλλους. Η συγκεκριμένη τεχνική αποτελεί παραλλαγή του «prompt injection», ωστόσο δεν στοχεύει άμεσα το μεγάλο γλωσσικό μοντέλο (LLM), αλλά έναν εξειδικευμένο πράκτορα – για παράδειγμα, έναν μηχανισμό μετάφρασης ή ανάλυσης δεδομένων.
Οι εξειδικευμένοι αυτοί πράκτορες συνήθως διαθέτουν ελλιπή μέτρα προστασίας (guardrails). Επειδή το πρωτόκολλο MCP επιτρέπει την αποθήκευση διαπιστευτηρίων και βασίζεται στην παραδοχή ότι όλοι οι εσωτερικοί πράκτορες είναι αξιόπιστοι, ο δεύτερος πράκτορας εκτελεί τυφλά τις εντολές που λαμβάνει από τον πρώτο. Όπως εξήγησε ο Ντάγκλας ΜακΚι, διευθυντής ανάλυσης ευπαθειών στην Rapid7, κάθε πρωτόκολλο σχεδιάστηκε θεωρώντας ότι λειτουργεί αυτόνομα: «Κάθε στοιχείο ελέγχει τη δική του είσοδο, αλλά κανείς δεν παρακολουθεί τον διάδρομο ανάμεσά τους».
Η μέθοδος «Protocol Pivoting» και το τρωτό σημείο της Google
Ο ανεξάρτητος ερευνητής ασφαλείας Σαγέντ Ανάς Μοχιουντίν, ο οποίος δοκίμασε επιτυχώς επιθέσεις επίδειξης (proof-of-concept) σε πληθώρα οργανισμών, χαρακτήρισε τη μέθοδο ως «protocol pivoting». Πρόκειται για μια πολυεπίπεδη επίθεση κατά την οποία ο εισβολέας αποκτά αρχική πρόσβαση μέσω ενός πρωτοκόλλου, εκμεταλλεύεται την τυφλή εμπιστοσύνη μεταξύ των συστημάτων και αναβαθμίζει τα προνόμιά του μέσω ενός άλλου πρωτοκόλλου, όπως το Agent-to-Agent (A2A) της Google.
Η σοβαρότερη περίπτωση αφορούσε την Google, όπου εντοπίστηκε κενό ασφαλείας με δείκτη κρισιμότητας 8 στα 10 στην εργαλειοθήκη βάσεων δεδομένων (googleapis/mcp-toolbox). Το πρόβλημα οφειλόταν στη λανθασμένη αρχικοποίηση του προγράμματος-πελάτη HTTP, το οποίο δεν επαλήθευε τις διευθύνσεις IP ούτε εφάρμοζε πολιτικές ασφαλών ανακατευθύνσεων. Αυτό άφηνε ανοιχτό το πεδίο για επιθέσεις τύπου Server-Side Request Forgery (SSRF), επιτρέποντας σε κακόβουλες παραμέτρους να στέλνουν αιτήματα στο εσωτερικό δίκτυο εκ μέρους του επιτιθέμενου.
Η επείγουσα ανάγκη επιστροφής στο μοντέλο Zero Trust
Αν και ερευνητές όπως ο Μάρκους Φερβιέρ της X41 D-Sec επισημαίνουν ότι το φαινόμενο εντάσσεται στην ευρύτερη κατηγορία του έμμεσου prompt injection, το γεγονός ότι επηρέασε εντελώς διαφορετικούς οργανισμούς καταδεικνύει μια συστημική αδυναμία. Στη βιασύνη τους να αναπτύξουν σύνθετες αρχιτεκτονικές αυτόνομων πρακτόρων, οι οργανισμοί φαίνεται να αγνόησαν τη βασική αρχή του «Zero Trust» (μηδενική εμπιστοσύνη), η οποία υπαγορεύει ότι κανένας κόμβος του δικτύου δεν πρέπει να θεωρείται εκ των προτέρων ασφαλής.
Το MCP υιοθετείται με ταχύτατους ρυθμούς προτού δοκιμαστεί και θωρακιστεί επαρκώς. Καθώς οι επιχειρήσεις αναθέτουν όλο και πιο κρίσιμες διαδικασίες σε συνεργαζόμενους AI πράκτορες, η αυστηρή επικύρωση των δεδομένων σε κάθε βήμα της αλυσίδας επικοινωνίας καθίσταται πλέον επιτακτική ανάγκη.