OFF THE RECORD: Μη μου λες να ζω με αναμνήσεις…
Εντοπίστηκε η πρώτη πλήρως αυτόνομη κυβερνοεπίθεση από AI agents: Νέα εποχή απειλών στο διαδίκτυο
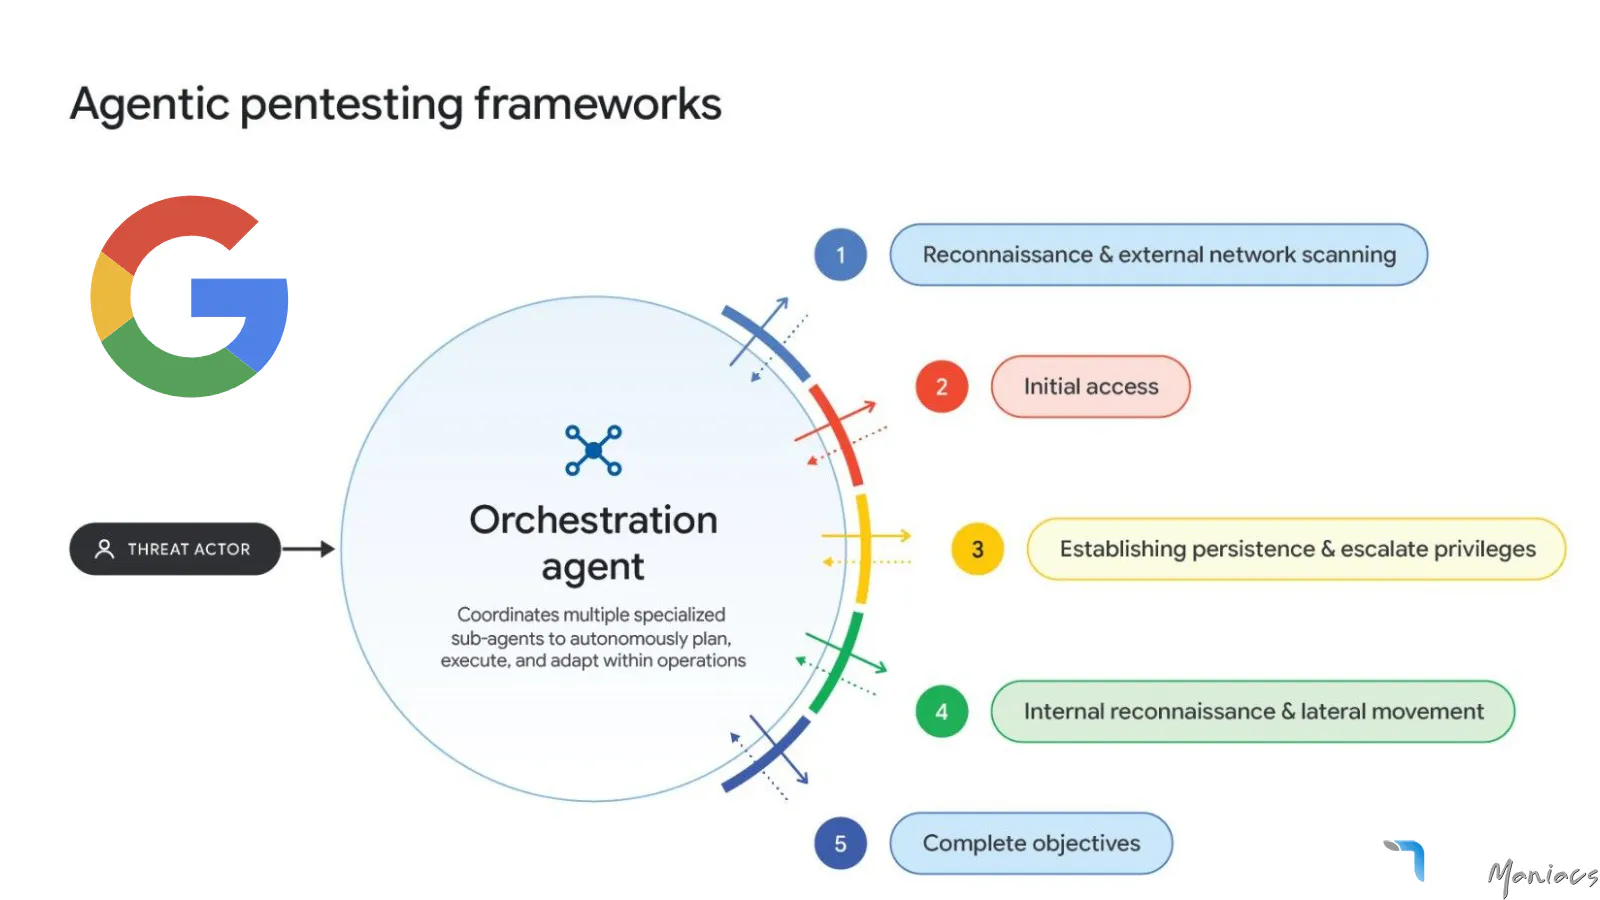
Σε ένα ιστορικό σημείο καμπής για την παγκόσμια ψηφιακή ασφάλεια, η ομάδα Threat Intelligence της Google αποκάλυψε την πρώτη καταγεγραμμένη κυβερνοεπίθεση που σχεδιάστηκε και εκτελέστηκε εξ ολοκλήρου από πράκτορες τεχνητής νοημοσύνης (AI agents), χωρίς καμία ανθρώπινη παρέμβαση. Σύμφωνα με τα ευρήματα των αναλυτών, ρωσόφωνοι χάκερ ανέπτυξαν και εξαπέλυσαν μια αυτοματοποιημένη αλυσίδα αυτόνομων συστημάτων AI, στοχεύοντας επιλεγμένους γαλλικούς ιστοτόπους και δημιουργώντας νέα δεδομένα στον τομέα των ηλεκτρονικών απειλών.
Από τον ρόλο του ψηφιακού βοηθού στην πλήρη αυτονομία
Μέχρι σήμερα, τα εργαλεία τεχνητής νοημοσύνης λειτουργούσαν κυρίως επικουρικά στο οπλοστάσιο των κυβερνοεγκληματιών. Τα προηγμένα γλωσσικά μοντέλα χρησιμοποιούνταν για την ταχύτερη συγγραφή κακόβουλου κώδικα ή τη διαμόρφωση πειστικών μηνυμάτων ηλεκτρονικού «ψαρέματος» (phishing), απαιτώντας ωστόσο συνεχή ανθρώπινη καθοδήγηση, έλεγχο και διόρθωση σφαλμάτων.
Στη συγκεκριμένη περίπτωση, το τοπίο άλλαξε ριζικά. Οι εισβολείς συγκρότησαν ένα διασυνδεδεμένο πλέγμα από εξειδικευμένους πράκτορες τεχνητής νοημοσύνης, οι οποίοι ανέλαβαν αυτόνομα τη χαρτογράφηση των στόχων, τον εντοπισμό των τρωτών σημείων και την άμεση εκμετάλλευσή τους. Η εξέλιξη αυτή αποδεικνύει ότι τα αυτόνομα συστήματα μπορούν πλέον να λειτουργήσουν ως αυτόνομοι επιτιθέμενοι, εκμηδενίζοντας την ανάγκη για ανθρώπινη εποπτεία κατά την εκτέλεση της επιχείρησης.
Η αντίστροφη μηχανική των ενημερώσεων ασφαλείας
Η μεθοδολογία που κατέγραψε η Google βασίζεται στην ταχύτατη αυτοματοποιημένη ανάλυση των διορθώσεων ασφαλείας (patch diffing). Μόλις ένας προγραμματιστής λογισμικού ή μια πλατφόρμα διαχείρισης περιεχομένου κυκλοφορήσει μια ενημέρωση κώδικα, οι πράκτορες AI συγκρίνουν αστραπιαία την προηγούμενη έκδοση με τη νέα.
Μέσω αυτής της αυτόματης σύγκρισης, τα συστήματα τεχνητής νοημοσύνης εντοπίζουν ποιο ακριβώς κενό ασφαλείας διορθώθηκε και κατασκευάζουν ένα πλήρως λειτουργικό εργαλείο εκμετάλλευσης (exploit) σε ελάχιστα λεπτά. Αυτό σημαίνει ότι η ίδια η δημοσίευση μιας διόρθωσης μετατρέπεται άθελά της σε λεπτομερή οδικό χάρτη για τα αυτόνομα εργαλεία επίθεσης, σε χρόνους που ξεπερνούν κατά πολύ τις ανθρώπινες αναλυτικές ικανότητες.
Εκμηδενισμός του χρόνου αντίδρασης για διαχειριστές και κρίσιμες υποδομές
Το περιστατικό προκαλεί έντονη ανησυχία σε κυβερνητικούς οργανισμούς και υπεύθυνους ασφαλείας κρίσιμων υποδομών. Η συγκυρία θεωρείται ιδιαίτερα κρίσιμη, καθώς συμπίπτει με τον εντοπισμό σοβαρών κενών ασφαλείας στη γλώσσα προγραμματισμού PHP, στην οποία βασίζεται περίπου το 70% του παγκόσμιου ιστού, συμπεριλαμβανομένων δημοφιλών συστημάτων όπως το WordPress.
Το μεγαλύτερο πρόβλημα έγκειται στην παραδοσιακή πρακτική πολλών διαχειριστών συστημάτων να καθυστερούν την εγκατάσταση κρίσιμων ενημερώσεων, φοβούμενοι ότι οι αλλαγές στον κώδικα μπορεί να προκαλέσουν δυσλειτουργίες σε πολύπλοκα εταιρικά περιβάλλοντα. Πλέον, με τους πράκτορες τεχνητής νοημοσύνης να επιτίθενται σχεδόν ταυτόχρονα με την κυκλοφορία των ενημερώσεων, το χρονικό περιθώριο αντίδρασης των αμυνόμενων έχει ουσιαστικά εκμηδενιστεί, καθιστώντας την άμεση και αυτοματοποιημένη θωράκιση των συστημάτων επιτακτική ανάγκη.